


Компания Trend Micro была основана в 1988 году, она занимается разработкой антивирусного ПО и решений в области безопасности гибридного облака, сетевой защиты, малого бизнеса и защиты конечных точек. Компании удалось найти в Google Play два небезопасных приложения, которые воровали банковские данные пользователей. Речь идёт о конвертере валют Currency Converter и приложении BatterySaverMobi. В настоящее время они удалены из Google Play, однако второе скачали 5000 раз, что довольно немало.
В описании к приложению для экономии заряда аккумулятора можно встретить положительные обзоры и 71 оценку со средним показателем 4,5 звезды. В очередной раз можно убедиться в том, что отзывы — не показатель качества приложения, Google нужно что-то с этим делать. Trend Micro изучили софт, оказалось, что их программный код сильно похож на код вредоносного банковского ПО Anubis. Кроме того, приложения подключались к серверу aserogeege.space, который был связан с Anubis. Помимо aserogeege.space, они включали в себя 18 доменов, которые обращались к одному серверу 47.254.26.2. Данный IP адрес менялся достаточно часто и за октябрь мог смениться 6 раз.
Как приложения избегают обнаружения?
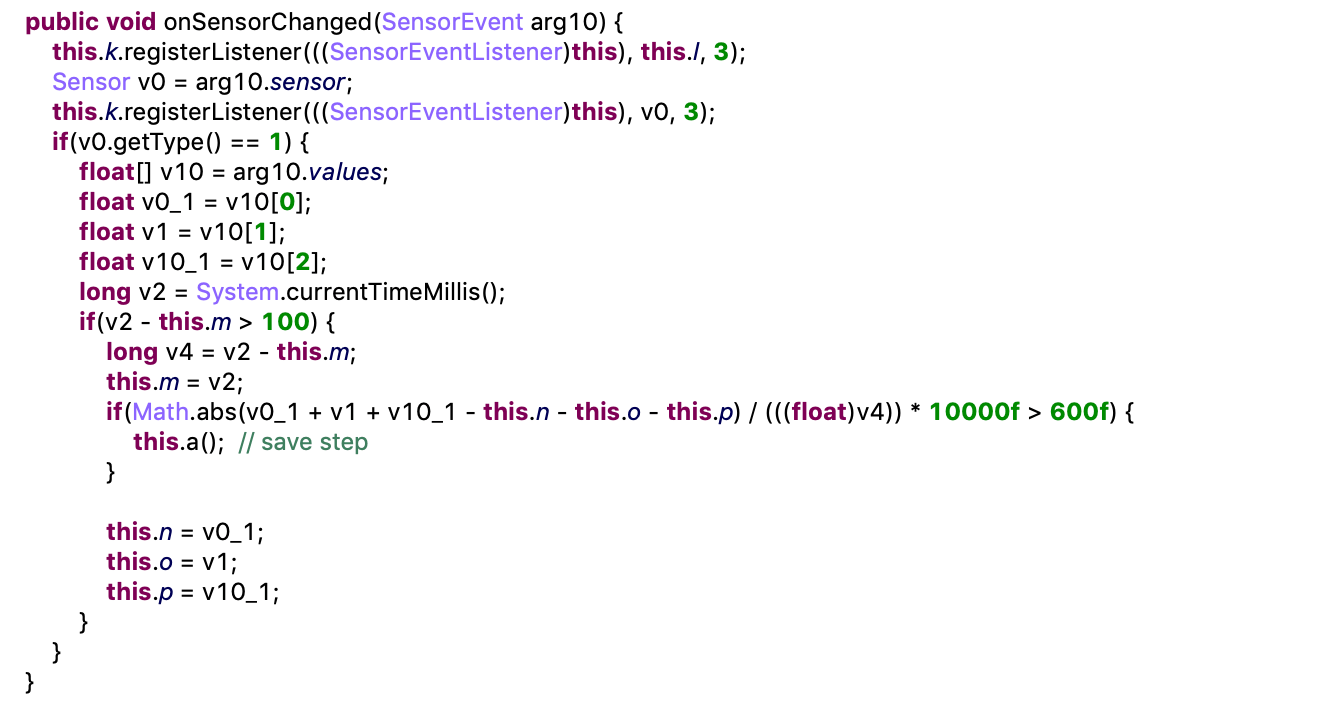
Разработчик вредоносного ПО предположил, что песочница для сканирования вредоносного ПО — это эмулятор без датчиков движения, поэтому вредоносный код запускается только в том случае, когда смартфон находится в движении. Это позволяет избежать обнаружения.
После отрабатывания кода на экране появляется фейковое окно с просьбой установить обновление. На деле же после установки в фоновом режиме запускается вредоносное ПО кейлогер, которое сканирует любые нажатия по экрану и способно делать скриншоты рабочего стола. Кроме того, Anubis получает доступ к контактам и геолокации, вирус может записывать аудио, отправлять SMS, звонить и контролировать хранилище. Источник