

Специалисты Palo Alto Networks разобрались, как работает малварь, получившая имя ProxyBack. Впервые вредонос был обнаружен еще в марте 2014 года, но понять принцип его работы эксперты сумели только сейчас. Судя по всему, ProxyBack превращает зараженные машины в прокси, которые потом используются российской компанией.

По данным Palo Alto Networks, вредонос поражает не только рядовых пользователей, но и компьютеры образовательных учреждений в Европе. Пострадавшие ПК применяются для туннелирования трафика. Эксперты пишут, что злоумышленники не используют жертв для сокрытия собственного местонахождения, вместо этого они рекламируют свои услуги по предоставлению «надежных прокси-серверов».
Попав на пользовательскую машину, ProxyBack устанавливает соединение с прокси-сервером, который контролируют злоумышленники. Посредством простых HTTP-запросов малварь получает от сервера инструкции и приступает к работе с трафиком. Каждый новый зараженный ПК становится еще одним ботом в огромной сети.
Командный сервер присваивает каждой жертве уникальный параметр ID, и этот номер растет пропорционально числу зараженных устройств. Специалисты Palo Alto Networks пишут, что 23 декабря 2015 года данный «счетчик» показывал уже 11 149 инфицированных устройств.
Эксперты сумели отследить прокси-ботнет до домена buyproxy.ru, но не нашли никаких прямых улик, указывающих на причастность операторов домена к атакам. Всё, что сумели выяснить специалисты: несколько IP-адресов зараженных машин, которые затем удалось сопоставить с несколькими IP-адресами доступных прокси серверов.
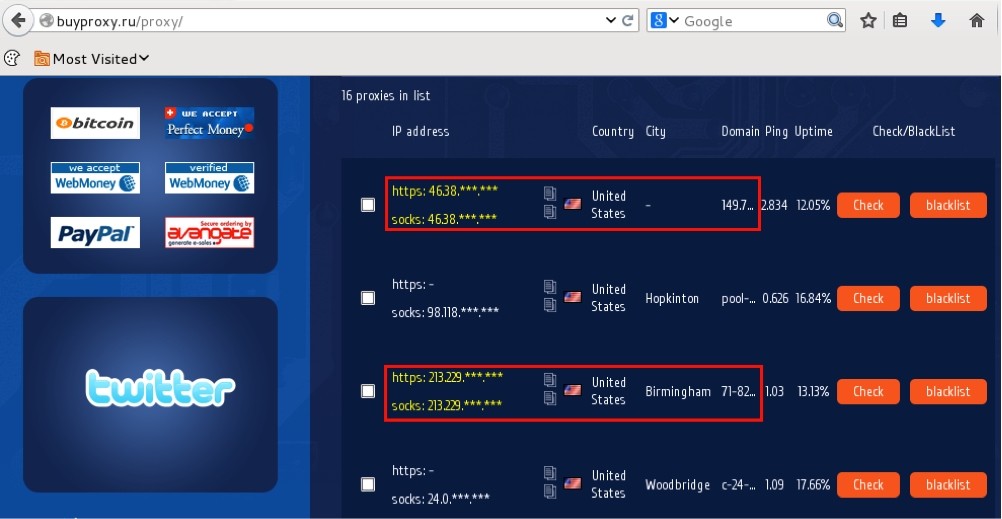
Реклама buyproxy.ru утверждает, что сервис оперирует 700-3000 прокси ежедневно, каждая из которых «живет» от 4 до 24 часов. Для управления входящими соединениями используется «бекэнд прокси», которая распределяет соединения по временным прокси с разными IP-адресами. Описание работы сервиса крайне похоже на описание принципа работы ботнета ProxyBack.
«Неизвестно, являются ли операторы buyproxy.ru ответственными за распространение и создание вредоноса ProxyBack. Однако совершенно очевидно, что ProxyBack был создан именно для работы этого сервиса и им используется», — пишет специалист Palo Alto Networks Джефф Уайт (Jeff White).
Взято с Xakep.ru