
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Новини»Інтернет»Ботнет Dridex распространяет вымогателя Locky
    Інтернет

    Ботнет Dridex распространяет вымогателя Locky

    ВолодимирBy Володимир13.03.2016Updated:13.03.20162 коментарі2 Mins Read
    Facebook Twitter Email Telegram Copy Link

    Еще в феврале 2016 года специалисты Palo Alto Networks и Sophos рассказали об обнаружении шифровальщика Locky, чьи механизмы распространения очень напоминали банковский троян Dridex. Сходство оказалось неслучайным: ботнет Dridex переключился с одноименного банкера на распространение вымогательской малвари, к тому же поменяв процесс доставки вредоносов.
    64d93d666355a43c4a86679a030d35b6_L

    Очевидно, владельцам известного ботнета (Dridex был обнаружен еще в 2014 году) не дают покоя заработки операторов TeslaCrypt и CryptoWall. Ботнет полностью перешел на распространение шифровальщика Locky. Специалисты компании Trustwave сообщают, что они обнаружили масштабную спам-кампанию: за последние 7 дней было распространено более 4 млн вредоносных писем, что составило порядка 18% от общего количества мирового спама. Исследователи пишут, что за данной кампанией стоит уже знакомая им инфраструктура ботнета Dridex.
    6a01676411d5a7970b01b7c81d9e34970b-800wi
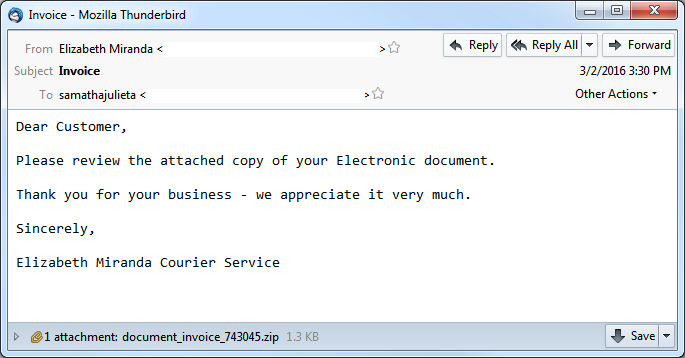
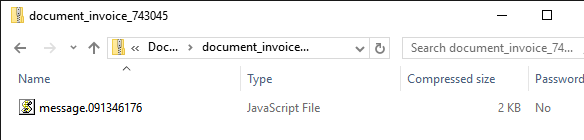
    Спамерское письмо Сменился и механизм доставки малвари на машину жертвы. Если банковский троян Dridex использовал для этих целей документы с вредоносными макросами, теперь в письмах присылают ZIP-архивы, в которых содержатся файлы .js. При запуске они скачивают на компьютер пользователя Locky, и вымогатель зашифровывает данные.
    6a01676411d5a7970b01b8d1a7be82970c-800wi
    Вредоносный архив

    Эксперты полагают, что такая переориентация ботнета может быть связана с арестом Андрея Гинкула – лидера Dridex, который был задержан на Кипре, в сентябре 2015 года, а сейчас уже экстрадирован в США. Правоохранительные органы ожидали, что Dridex пойдет ко дну после ареста Гинкула, но этого не произошло. Зато лишившись руководителя, группа могла задуматься о смене «почерка», что в итоге и было проделано. Взято с xakep.ru

    Читайте також

    Samsung готує функцію, яка назавжди знищуватиме видалені дані

    19.11.2026

    Google нарешті додасть в Android функцію блокування окремих застосунків

    19.11.2026

    Google представила Gemini 4 Neon

    19.11.2026

    Останні

    Вчені з’ясували, як вирощувати картоплю в місячному ґрунті

    19.11.2026

    Apple може відкласти випуск базового iPhone 18

    19.11.2026

    Samsung готує функцію, яка назавжди знищуватиме видалені дані

    19.11.2026

    Apple може повернути титанову рамку в iPhone 20 Pro

    19.11.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.