

 Лаборатория Касперского обнаружила «Лук» («Onion») – новую программу-вирус, требующую выкуп. Чтобы заставить своих жертв отдать деньги, вирус шифрует хранимую информацию, а затем использует Tor (анонимную сеть), чтобы облегчить анонимный перевод средств. До сих пор вирус в основном появлялся на компьютерах под управлением ОС Windows в России и других восточноевропейских странах.
Такие программы – довольно новое изобретение, это не совсем вирус, а ПО, которое запускается без разрешения пользователя. Раньше такие программы выводили полноэкранное сообщение с требованием выкупа со всеми необходимыми инструкциями. Это сообщение в теории оставалось на экране (даже после перезагрузки) не давая запускаться ни одному приложению, таким образом, не позволяя пользователю использовать компьютер, пока тот не заплатит. Производители антивирусов быстро разработали обходные решения, помогавшие справиться с большинством таких программ, а власти выявляли авторов этого программного обеспечения, блокируя их работу, что, в конце концов, привело к снижению угрозы. Похоже, теперь вирус вернулся и на этот раз он гораздо более изощренный.
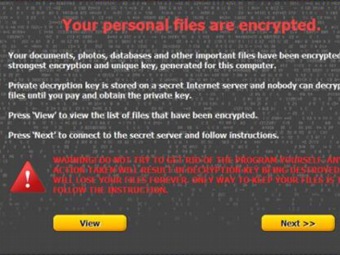
Обычно, пользователь подвергается атаке, когда переходит по ссылке в спаме. Это запускает серию событий, которые не оставляют ему выбора кроме как заплатить выкуп. Всплывающее окно информирует пользователя, что его файлы были зашифрованы (вместе со списком зашифрованных файлов) и сообщает, что тот должен заплатить вымогателю цифровой валютой Bitcoins, а иначе ключ для расшифровки будет уничтожен, навсегда блокируя доступ к файлам.
Сеть Tor практически не оставляет властям шансов выследить мошенника разработавшего вредоносное ПО, а благодаря неординарной схеме шифрования расшифровать файлы становится невозможно, даже если удастся перехватить трафик. Изучив код программы, специалисты Лаборатории Касперского сделали вывод, что ее автор, скорее всего, родом из России.
До сих пор вирус атаковал только компьютеры пользователей из России и некоторых стран бывшего СССР. Эксперты предполагают, что его распространение это всего лишь вопрос времени, поэтому сейчас прилагаются активные усилия по уничтожению угрозы и выявления виновных. Тем временем эксперты в области безопасности советуют пользователям сделать резервную копию своих данных на съемный носитель.