


Насколько бы плохие во всех отношениях операционные системы не выпускала корпорация Microsoft, их все равно продолжают использовать сотни миллионов человек по всему миру.
Эти люди не желают даже пробовать что-то другое, что-то вроде Mac или бесплатного Linux. Специалисты антивирусной компании ESET обнаружили в Windows 10 смертельную уязвимостью «нулевого дня», которая напрочь убивает компьютеры, потому как с ее помощью на ПК можно запустить любой вредоносный код.
По словам экспертов, группа хакеров под названием PowerPool обнаружила в операционной системе Windows 10 и ее более ранних версиях новую уязвимость, о которой до сегодняшнего дня не было ничего известно.
Злоумышленники атакуют с ее помощью компьютеры из России, Украины, Польши, Великобритании, США, Германии, Индии и ряда других регионов мира. Первая хакерская атака была зафиксирована еще 27 августа, однако тогда ей не придали особого значения.  Брешь содержится в приложении «Планировщик задач», через который хакеры смогли научиться получать права суперадминистратора.
С их помощью в операционной системе Windows 10, а также любой другой, можно выполнять вообще любые действия, начиная от расшифровки всех секретных данных и заканчивая выводом компьютера из строя путем нарушения работы его программного обеспечения.
Проще говоря, уязвимость позволяет получить максимальные права доступа на выполнение любых задач. 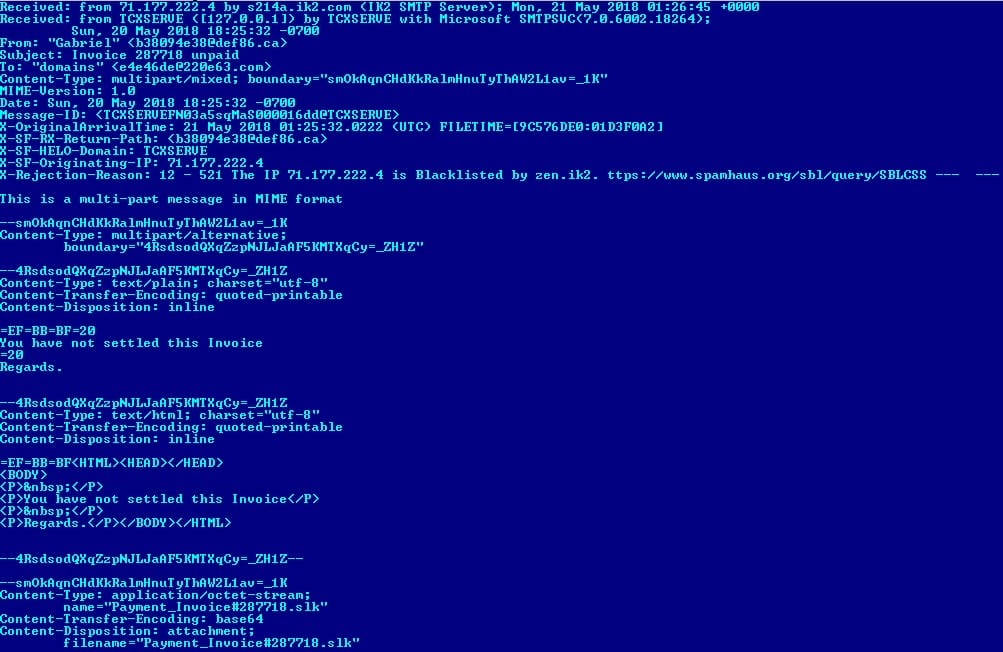 Чтобы попасть в операционную систему вредоносное ПО распространяется под видом электронного письма с интересной информацией.
Кроме того, уже зафиксированы случаи заражения от посещения различных веб-сайтов, посещая которых пользователи соглашаются на загрузку и установку специального программного обеспечения, необходимого якобы для правильного функционирования ресурса.
Компания Microsoft уже поставлена в известность, и уже сейчас ее разработчики активно работают над «заплаткой». Взято с akket.com