
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Новини»Кібербезпека»Шкідливе ПЗ для Android-банкінгу перехоплює дзвінки до служби підтримки
    Кібербезпека

    Шкідливе ПЗ для Android-банкінгу перехоплює дзвінки до служби підтримки

    ВолодимирBy Володимир11.04.20223 коментарі2 Mins Read
    Facebook Twitter Email Telegram Copy Link

    Банківський троян для Android, який дослідники назвали Fakecalls, має потужну функцію, яка дозволяє йому приймати дзвінки на номер служби підтримки клієнтів банку та пов’язувати жертву безпосередньо з кіберзлочинцями, які використовують шкідливе програмне забезпечення.

    Замаскований під мобільний додаток популярного банку Fakecalls відображає всі знаки організації, яку він видає, включаючи офіційний логотип і номер служби підтримки.
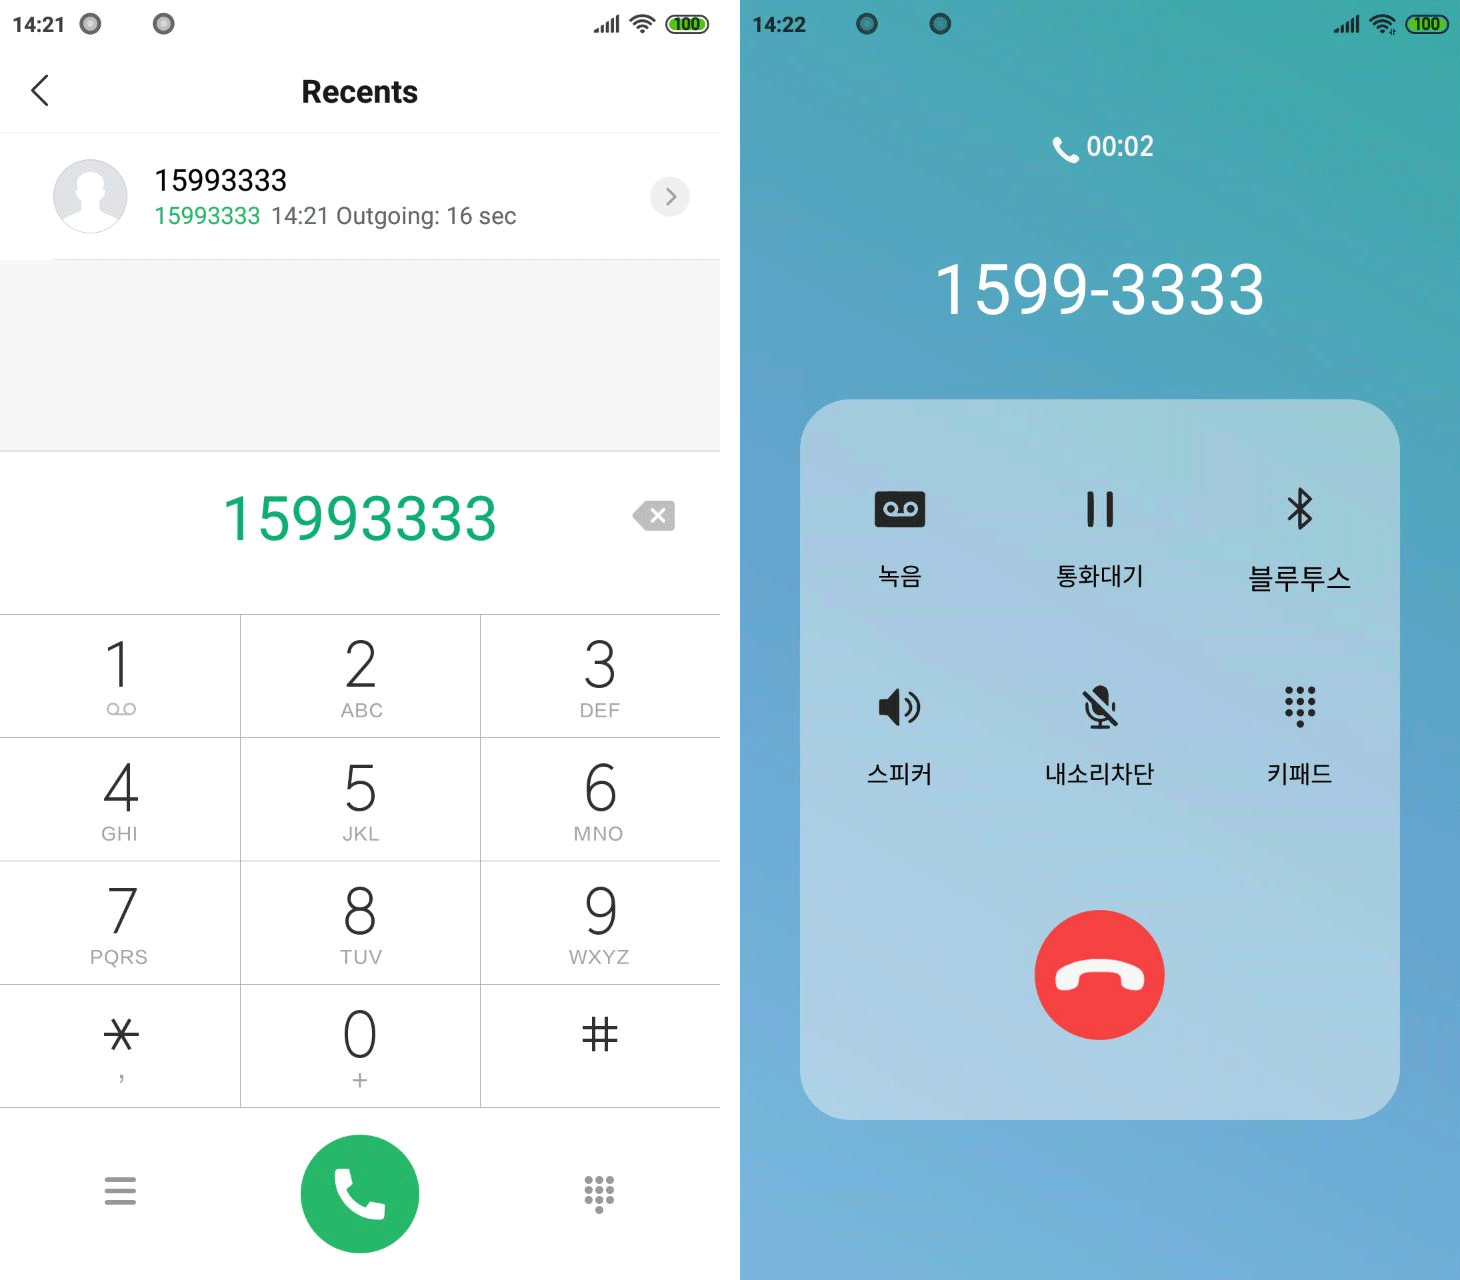
    Fakecalls mobile banking trojan call interface

    Коли жертва намагається зателефонувати в банк, шкідливе програмне забезпечення розриває з’єднання і показує свій екран дзвінка, практично не відрізняється від реального. Коли жертва бачить на екрані реальний номер банку, зв’язок йде з кіберзлочинцями, які можуть видати себе за представників служби підтримки клієнтів банку та отримати дані, які дадуть їм доступ до засобів жертви.

    Мобільний банківський троян Fakecalls може зробити це, тому що в момент установки він запитує кілька дозволів, які дають йому доступ до списку контактів, мікрофону, камери, геолокації та обробки викликів. Шкідливе програмне забезпечення з’явилося минулого року і було помічене проти користувачів у Південній Кореї, клієнтів популярних банків, таких як KakaoBank або Kookmin Bank (KB), зазначають дослідники безпеки в сьогоднішньому звіті.

    Не зважаючи на те, що шкідливе програмне забезпечення було активним деякий час, йому приділялося мало уваги – ймовірно, через його обмежену географію – незважаючи на його функцію підроблених викликів, яка знаменує собою новий крок у розвитку загроз для мобільного банкінгу. Джерело

    Читайте також

    AI від OpenAI зламав урядовий портал Австралії: влада розслідує інцидент

    24.09.2026

    Ядерні реактори для армії США отримали новий «щит»: готують кіберзахист ще до запуску

    02.09.2026

    Чому штучний інтелект почав масово атакувати комп’ютерні системи

    24.08.2026

    Останні

    Google прискорила прогнозування структури білків у 8,6 раза для дослідження раку

    17.10.2026

    У природи менше запасних планів, ніж вважали вчені: чим загрожує втрата видів

    16.10.2026

    Нейротехнології дають надію на краще лікування тривоги та депресії

    16.10.2026

    ШІ навчився передбачати, коли клімат Землі досягне критичної точки

    16.10.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.