
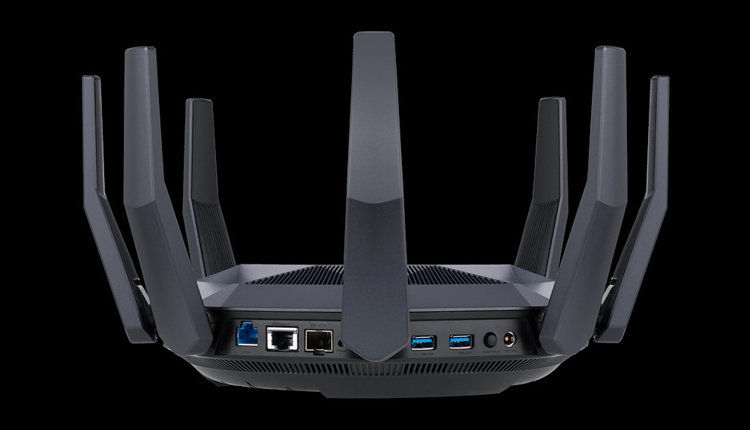
Кільком тисячам маршрутизаторів Asus для дому та малого офісу загрожує зараження потайним бекдором, здатним переживати перезавантаження та оновлення прошивки. Атаки такого рівня під силу кіберзлочинцям, які мають значні ресурси — аж до державної підтримки. Проблему виявили експерти компанії GreyNoise, що спеціалізується на кібербезпеці.
Невідомі зловмисники отримують доступ до пристроїв за допомогою вразливості, деякі з яких ніколи не вносилися до системи CVE. Отримавши несанкціонований адміністративний доступ до обладнання, кіберзлочинець встановлює загальнодоступний ключ шифрування для входу на пристрій, після чого будь-який власник закритого ключа може автоматично входити на пристрій з правами адміністратора. Бекдор залишається в системі після перезавантаження та оновлення прошивки, забезпечуючи зловмиснику довгостроковий контроль над зламаним обладнанням – йому не потрібно завантажувати шкідливе програмне забезпечення та залишати сліди по ланцюжку для обходу аутентифікації, експлуатації відомих уразливостей та зловживання легітимними функціями.
Експерти GreyNoise виявили по всьому світу близько 9000 пристроїв із встановленим бекдором, і це число продовжує зростати. Досі не вдалося виявити ознак того, що ці пристрої використовувалися в будь-яких кампаніях. Ймовірно, зараз зловмисники накопичують ресурси, щоб використати їх у майбутньому. GreyNoise виявила системні дії в середині березня і не розголошувала інцидент, поки не повідомила про це владу. Це може означати, що за хакерським угрупуванням стоїть якийсь державний ресурс.
Виявлені GreyNoise дії, ймовірно, є складовою кампанії, виявленої експертами Sekoia — за допомогою сканування засобами Censys вони встановили, що невідомими особами скомпрометовано близько 9500 маршрутизаторів Asus. Для встановлення бекдору використовуються кілька вразливостей. Одна з них – CVE-2013-39780 – дозволяє виконувати системні команди, і її Asus виправила у нещодавньому оновленні прошивки. Виправлені були й інші вразливості, але з якихось причин їх не вносили до бази CVE.
Єдиний спосіб зрозуміти, чи заражений пристрій – перевірити налаштування SSH на панелі конфігурації. Заражені екземпляри дозволяють підключатися SSH через порт 53282 з цифровим сертифікатом, усічений ключ якого має вигляд «ssh-rsa AAAAB3NzaC1yc2EAAAABIwAAAQEAo41nBoVFfj4HlVMGV+YPsxMDrMlbdDZ». На злом вказує присутність у журналі входу наступних адрес: 101.99.91.151, 101.99.94.173, 79.141.163.179 або 111.90.146.237. Власникам роутерів усіх виробників рекомендовано своєчасно оновлювати програмне забезпечення.