

Специалисты Trend Micro обнаружили в официальном каталоге приложений Google Play и на ряде других площадок семейство мобильной малвари Godless (ANDROIDOS_GODLESS.HRX). Вредонос использует в работе ряд рутинговых эксплоитов и атакует устройства под управлением Android 5.1 или ниже. Эксперты пишут, что от Godless уже пострадало более 850 000 пользователей по всему миру. Малварь Godless похожа на экслоит кит, так как для работы она использует опенсорсный фреймфорк android-rooting-tools, который скачивает прямо с GitHub. В арсенале вредоноса замечен ряд эксплоитов, которые позволяют Godless получить root-доступ к самым разным девайсам. В частности специалисты пишут, что вредонос эксплуатирует CVE-2015-3636 (эксплоит PingPongRoot) и CVE-2014-3153 (эксплоит Towelroot).
Godless распространяется под видом самых разных легитимных приложений. Попав на устройство и загрузив эксплоиты, малварь убеждается, что экран устройства выключен и приступает к выполнению вредоносного кода. Получив root-привилегии, Godless внедряется в систему поглубже, выдавая себя за системное приложение. Это позволяет малвари закрепиться на устройстве, так как после этого удалить ее будет не так-то просто. Затем Godless связывается с управляющим сервером, откуда получает список приложений, которые нужно установить на пострадавший девайс.
«Версии приложений, распространяющиеся через Google Play, не содержат вредоносного кода. Однако существует риск, что эти приложения в будущем обновятся до вредоносных версий без ведома пользователя», — пишут специалисты Trend Micro.
Исследователи отмечают, что более ранние версии Godless действовали немного иначе. Малварь загружала и устанавливала на зараженное устройство приложение-клон Google Play, которое похищало учетные данные жертвы. Когда данные пользователя оказывались в руках злоумышленников, уже легитимный Google Play использовался для установки на устройство дополнительных приложений.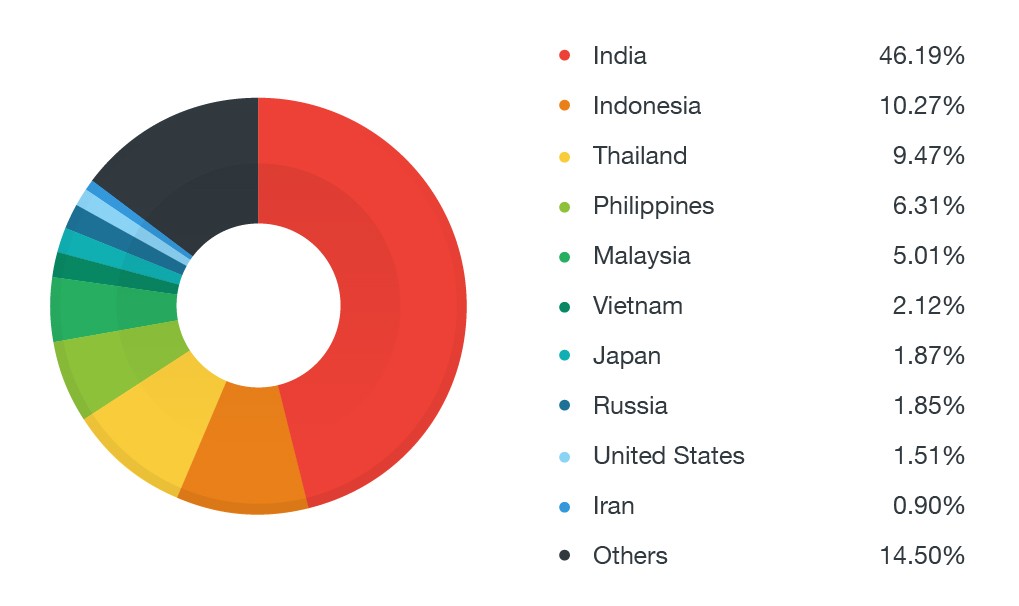 По данным Trend Micro, малварь представляет угрозу для 90% Android-устройств. Godless уже заражено порядка 850 000 девайсов. Больше всех пострадали пользователи из Индии, Индонезии и Таиланда. Взято с xakep.ru