

 Специалисты компании «Доктор Веб» обнаружили троянца, способного штатными средствами перепрошить BIOS и поддерживать заражение загрузочного сектора жесткого диска. Эксперты считают, что это либо тестовая версия вредоносной программы, либо она утекла в интернет раньше, чем этого хотел автор. Вирусная лаборатория компании «Доктор Веб» сообщила об обнаружении экземпляра вредоносной программы, в которую заложены механизмы, позволяющие заразить BIOS материнской платы компьютера.
Как рассказывают в «Доктор Веб», первоначально дроппер (установщик) троянца Trojan.Bioskit.1 проверяет, запущены ли в операционной системе процессы нескольких китайских антивирусов: если таковые обнаруживаются, то троянец создает прозрачное окно, из которого осуществляется вызов его главной функции. Затем троян определяет версию операционной системы и в случае, если это Windows 2000 и выше (за исключением Vista), продолжает заражение.
В процессе своей работы дроппер распаковывает и сохраняет на жестком диске драйвер bios.sys. Затем, в зависимости от конфигурации системы, троянец инсталлируется в систему путем перезаписи системного драйвера или сбрасывает на диск библиотеку, пытаясь внедрить ее в системные процессы. Назначение данной библиотеки – запуск драйвера bios.sys штатными средствами.
Если драйвер bios.sys так и не удалось запустить, троянец переходит к заражению загрузочного сектора (MBR), переписывая первые 14 секторов жесткого диска.
Получить доступ и тем более перезаписать микросхему с BIOS – задача нетривиальная, говорят в «Доктор Веб». Для этого сначала необходимо организовать взаимодействие с чипсетом материнской платы для разрешения доступа к чипу, затем нужно опознать сам чип и применить знакомый ему протокол стирания и записи данных.
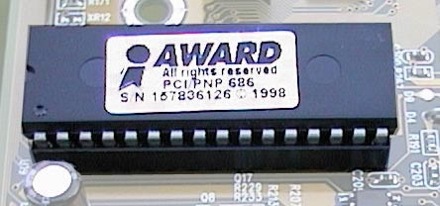
Trojan.Bioskit.1 нацелен на BIOS производства компании Award
Автор Trojan.Bioskit.1 пошел более простым путем, переложив все эти задачи на сам BIOS. Он воспользовался результатами работы китайского исследователя под ником Icelord. Работа была проделана еще в 2007 г.: тогда при анализе утилиты Winflash для Award BIOS был обнаружен простой способ перепрошивки микросхемы через сервис, предоставляемый самим BIOS.
Для перепрошивки эта вредоносная программа использует утилиту Сbrom.exe от Phoenix Technologies, которую, как и все прочие файлы, несет в установочном пакете.
При всех последующих перезагрузках компьютера в процессе инициализации модицицированный BIOS будет проверять зараженность MBR и перезаражать его в случае необходимости.
Чем больше деталей функционирования вредоносной программы вскрывалось в процессе разбора, тем больше специалисты «Доктор Веб» укреплялись во мнении, что это скорее экспериментальная разработка, нежели полноценная вредоносная программа, – либо она утекла в Сеть раньше, чем этого хотелось автору. Об этом, в частности, могут свидетельствовать следующие факты: наличие проверки параметров командной строки (запуск данного экземпляра троянца с ключом -u полностью излечивает систему); использование сторонних утилит; присутствие двух разных вариантов заражения системных файлов (из которых используется только один); ошибки в коде, выглядящие, как описки, и др.
Заражению Trojan.Bioskit.1 могут подвергнуться только материнские платы, оборудованные BIOS производства компании Award, сообщили специалисты. Однако наличие Award BIOS не гарантирует заражение – из трех проверенных в вирусной лаборатории материнских плат заразить удалось только одну, а в двух других в памяти BIOS просто не хватило места для перепрошивки.
Интересно вспомнить, что в конце прошлого года отечественная компания Kraftway сообщила о начале выпуска так называемых «защищенных материнских плат», использующих модифицированный и освобожденный от уязвимых компонентов Phoenix Award BIOS.