


 Компания «Доктор Веб» сообщила о распространении новой модификации IRC-бота, добавленного в вирусные базы под именем BackDoor.IRC.IMBot.2. Как и другие представители данного семейства, этот бот способен рассылать спам в сетях мгновенного обмена сообщениями, загружать на инфицированный компьютер и запускать исполняемые файлы, а также осуществлять по команде с управляющего сервера DDoS-атаки.
Существует огромное количество модификаций троянских программ, использующих в своей работе IRC (Internet Relay Chat) — протокол, позволяющий реализовать обмен сообщениями в режиме реального времени. Более того, новые версии IRC-ботов появляются с завидной регулярностью. С этой точки зрения BackDoor.IRC.IMBot.2 можно было бы назвать типичным представителем данного семейства, если бы не одно отличие.
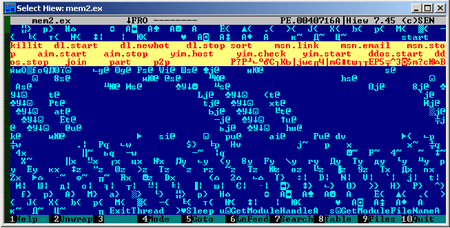
BackDoor.IRC.IMBot.2 распространяется аналогично другим известным IRC-ботам: сохраняет себя на сменные носители под именем usb_driver.com и создает в корневой директории файл autorun.inf, с помощью которого осуществляется запуск троянца при подключении устройства (если данная функция не была заранее заблокирована в настройках операционной системы).
Запускаясь в инфицированной системе, BackDoor.IRC.IMBot.2 сохраняет себя в папку установки Windows и вносит соответствующие изменения в ветвь системного реестра, отвечающую за автозапуск приложений. Также BackDoor.IRC.IMBot.2 изменяет настройки брандмауэра Windows, для того чтобы обеспечить себе соединение с Интернетом.
Наиболее интересной чертой данного бота является встроенный в него своеобразный механизм поиска процессов с именами dumpcap, SandboxStarter, tcpview, procmon, filemon. Будучи запущенным на компьютере жертвы, троянец обращается к разделу системного реестра HKEY_PERFORMANCE_DATA, отвечающего за определение производительности ПК, и ищет с помощью размещающихся в данном разделе счетчиков запущенные в операционной системе процессы. Данный алгоритм интересен тем, что ранее он не встречался в других вредоносных программах подобного типа.
BackDoor.IRC.IMBot.2 способен загружать и запускать на инфицированном компьютере исполняемые файлы, распространять спам в сетях, использующих для обмена сообщениями программы MSN Messenger, AOL Instant Messenger, Yahoo! Messenger, а также по команде с удаленного сервера организовывать DDoS-атаки.