

ИБ-исследователь Бернардо Родригес (Bernardo Rodrigues) сообщил об обнаружении «бэкдора в бэкдоре» в нескольких моделях кабельных модемов компании Arris. Всего уязвимость затрагивает порядка 600 000 устройств.
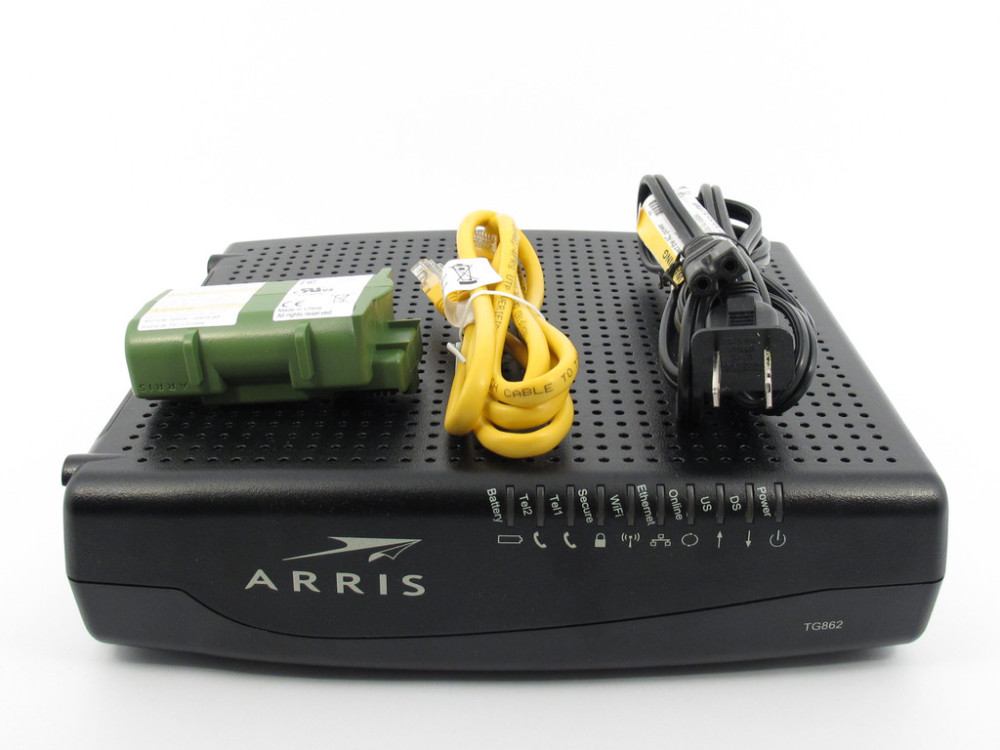
Родригес работает пентестером в бразильской компании Globo television network и он обнаружил в трех моделях модемов Arris (TG862A, TG862G, DG860A) недокументированную библиотеку libarris_password.so. Используя поисковик Shodan, Родригес нашел более 600 тысяч уязвимых устройств и, скорее всего, это не предел.
Оригинальный бэкдор был найден еще в 2009 году — он позволяет получить доступ к устройству Arris через генерируемый «пароль дня». «Пароль дня» генерируется с использованием DES алгоритма, опираясь на серийный номер устройства. Но Родригес обнаружил еще один бэкдор внутри этого бэкдор.
Одноразовый «пароль дня» может быть использован для удаленного включения Telnet и SSH через скрытый HTTP административный интерфейс http://192.168.100.1/cgi-bin/tech_support_cg. Дефолтные логин и пароль для SSH: root и arris. Когда Telnet- или SSH-соединение установлено, система начнет спамить «mini_cli» шелл, спрашивая пароль для бэкдора.
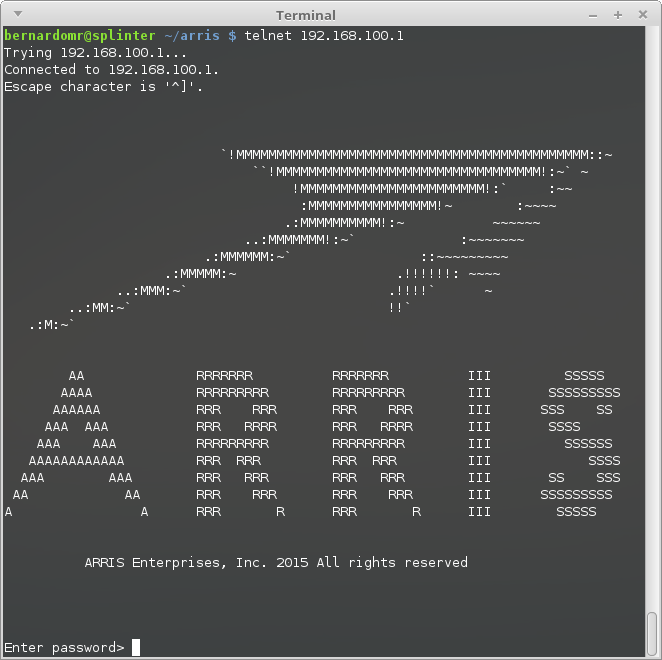 Если залогиниться, используя «пароль дня», сработает редирект на закрытую для посторонних административную оболочку (‘/usr/sbin/cli’).
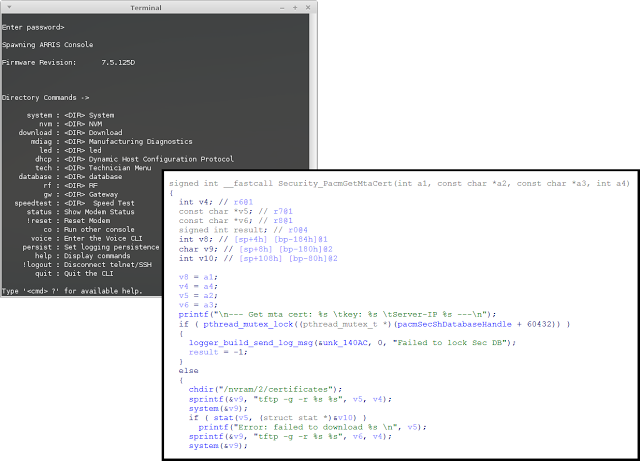 «Они поместили бэкдор внутрь бэкдора, [что позволяет] получить доступ к полному busybox шеллу, после установления Telnet/SSH-сессии, с использованием “пароля дня”», — пишет Родригес.
Компания Arris уже знает о проблеме и обещает выпустить исправление, сообщая, что работает над ним «не покладая рук». Впрочем, одновременно с этим представители Arris заявили: «Данная уязвимость сопряжена с низким уровнем риска, и нам не известно о случаях эксплуатации данной бреши».
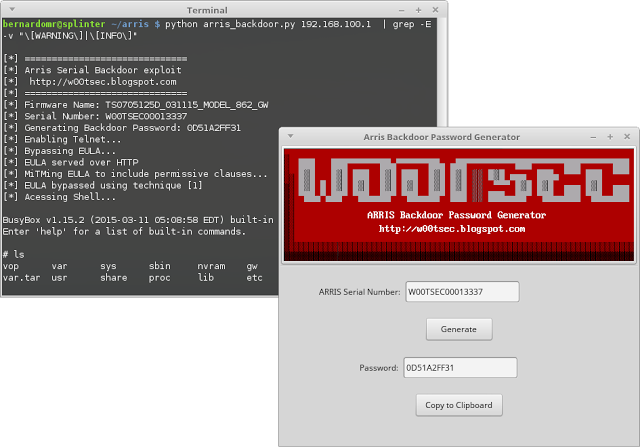 В своем блоге Родригес также похвастался тем, что уже написал олдскульный кейген для «бэкдора в бэкдоре», как полагается — с чиптюном и ASCII-артом. Пока исследователь не опубликовал свое «творчество» в открытом доступе, равно как и подробности о проделанной работе и эксплоите. Родригес обещает дождаться патча от производителя, а после обнародовать данные и кейген.
Взято с Xakep.ru