


 Угроза скрывается в ZIP-архивах, содержащих различные фотографии, в частности, снимки известной фотомодели Ирины Шейк. Образцы этих архивов были загружены на сайт virustotal.com под именами Pictures and the Ariticle of Renzin Dorjee.zip и FHM Feb Cover Girl Irina Shayk H-Res Pics.zip. Специалисты «Доктор Веб» в настоящий момент не обладают полной информацией о схеме распространения таких архивов, но предполагают, что это явление не носит массовый характер. При распаковке содержимого архива помимо фотографий на диск сохраняется приложение, значок которого в окне Finder практически не отличается от эскизов других графических изображений. Злоумышленники рассчитывают на невнимательность пользователя: не отличив уменьшенный эскиз фотографии от значка программы, он может случайно запустить это приложение на выполнение.
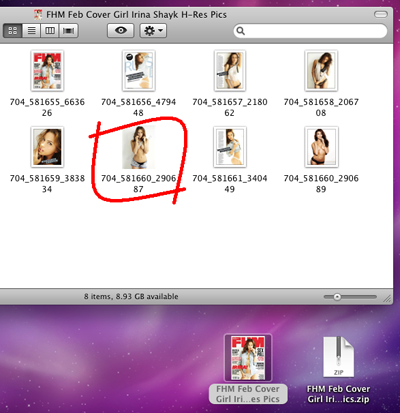
Данный исполняемый файл имеет имя FileAgent и представляет собой троянскую программу Trojan.Muxler.3. Троянец расшифровывает и запускает модуль бэкдора, детектируемый антивирусным ПО Dr.Web как BackDoor.Muxler.3 (OSX/Imuler). Этот модуль копируется в файл с именем .mdworker, расположенный в папке /tmp/. После запуска Trojan.Muxler.3 демонстрирует пользователю увеличенную копию фотографии и удаляет себя.
Бэкдор позволяет выполнять различные команды скачивания и запуска файлов, а также создания скриншотов Рабочего стола Mac OS X. Кроме того, Trojan.Muxler.3 загружает из Интернета и сохраняет в папку /tmp/ вспомогательный файл CurlUpload, который детектируется антивирусным ПО Dr.Web как Trojan.Muxler.2 и служит для закачки различных файлов с инфицированной машины на удаленный сервер злоумышленников.
Угроза представляет опасность для пользователей Mac OS X, поскольку бэкдор используется в качестве средства контроля над инфицированной машиной. Применяемая злоумышленниками схема позволяет фиксировать происходящие в системе события посредством снятия скриншотов, запускать незаметно для пользователя сторонние приложения и передавать на удаленный сервер хранящиеся на дисках инфицированного компьютера файлы, которые могут содержать конфиденциальную информацию.
Вячеслав Медведев http://i-business.ru/