

Корейські дослідники успішно змоделювали два типи атак з використанням вразливості деяких твердотілових накопичувачів (SSD), експлуатація яких дозволяє впровадити шкідливе програмне забезпечення у порожній розділ, недоступний користувачеві та засобам безпеки. Атаки такого типу актуальні для SSD з функцією надмірного виділення ресурсів, а шкідливе ПЗ, що розповсюджується за їх допомогою, практично неможливо виявити.
Згідно з наявними даними, функція надмірного виділення простору широко використовується виробниками для оптимізації продуктивності накопичувачів, побудованих на основі флеш-пам’яті NAND. Простір, що виділяється для цієї функції, зазвичай недоступний користувачеві та будь-яким додаткам, у тому числі засобам безпеки, але виявилося, що він може використовуватися зловмисниками для впровадження шкідливого ПЗ.
Одна з атак була змодельована дослідниками з університету Корейського в Сеулі. Вона заснована на вразливості, яка націлена на дані, видалені з операційної системи, але фізично зберігаються в пам’яті накопичувача. Експлуатація вразливості дозволяє зловмиснику змінити розмір області, відведеної для функції надмірного виділення ресурсів, щоб носій продовжував зберігати більше віддаленої інформації. Оскільки в недоступній для користувача області видалені дані можуть зберігатися до декількох місяців, експлуатація даної вразливості може відкрити доступ до потенційно конфіденційних даних.
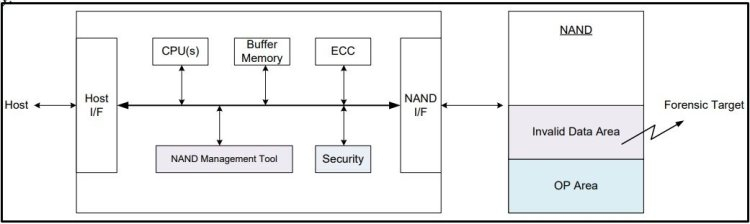
При моделюванні другої атаки з використанням функції надмірного виділення ресурсів дослідники залучили два SSD-накопичувачі. Вразливість дозволяє зловмиснику впровадити шкідливе програмне забезпечення та коригувати обсяг недоступного простору накопичувача, щоб не викликати підозри жертви. Такий підхід також дозволяє отримати доступ до віддалених даних, які не видалені з пам’яті SSD.
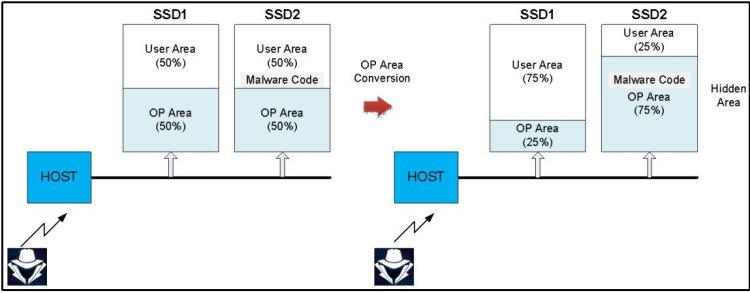
На думку дослідників, використання алгоритму псевдостирання, що дозволяє видалити дані фізично, але не впливає на продуктивність, допоможе розв’язувати проблему уразливостей функції надлишкового виділення ресурсів. Найімовірніше, виробники SSD зосередяться на усуненні згаданих проблем. Джерело