

Нове руйнівне ПЗ-вимагач «Azov» активно розповсюджується через піратське програмне забезпечення, генератори ключів і пакети рекламного програмного забезпечення, намагаючись підставити відомих дослідників безпеки, стверджуючи, що вони стоять за атакою.
Програма-вимагач «Azov» неправдиво стверджує, що її створив відомий дослідник безпеки, на ім’я Хашеразаде, і вказує інших дослідників, мене та BleepingComputer, як залучених до операції.
У записці про викуп під назвою RESTORE_FILES.txt йдеться, що пристрої зашифровані на знак протесту проти захоплення Криму та тому, що західні країни недостатньо роблять, щоб допомогти Україні у війні проти росії.
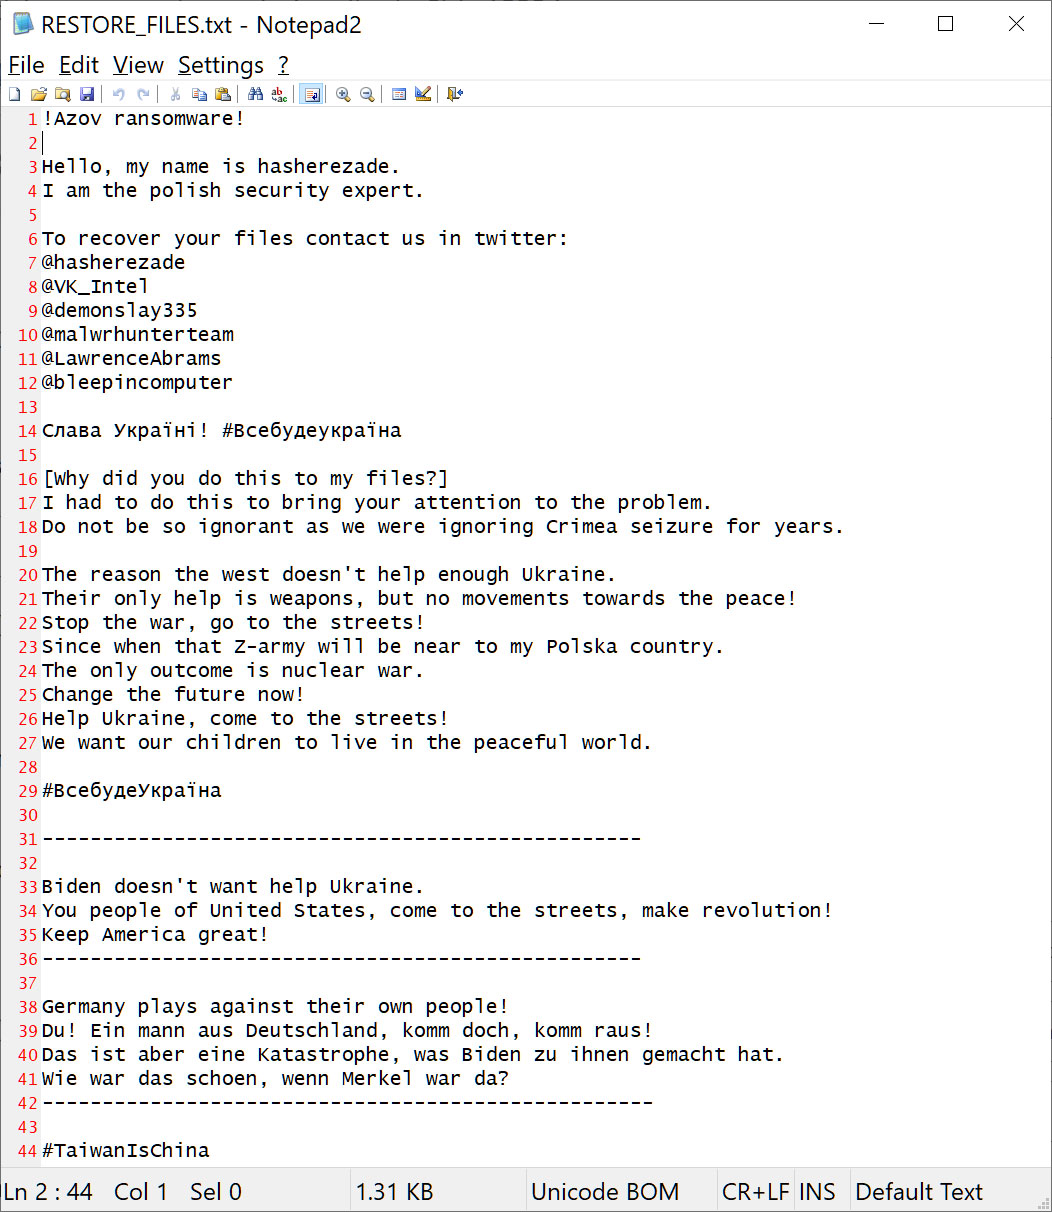
У записці про викуп жертвам пропонується зв’язатися зі мною, BleepingComputer, MalwareHunterTeam, Майклом Гіллеспі або Віталієм Кремезом у Twitter, щоб відновити файли, неправдиво натякаючи, що ми беремо участь в операції з програмами-вимагачами.
Щоб було зрозуміло, ті, хто перерахований у записці про викуп, не пов’язані з цією програмою-вимагачем і створені загрозою. Тому ми, на жаль, не маємо ключів розшифровки й не можемо допомогти. Крім того, оскільки немає можливості зв’язатися з загрозливими суб’єктами, щоб заплатити викуп, це зловмисне програмне забезпечення слід розглядати як руйнівне видалення даних, а не як ПЗ-вимагач.
На жаль, жертви вже почали звертатися до BleepingComputer, щоб отримати допомогу у відновленні файлів, і, як би ми не хотіли допомогти, наразі немає відомого способу допомогти. Хоча зловмисники стверджують, що роблять це на підтримку України, BleepingComputer знає про українську організацію, яка постраждала від цього видалення даних.
Склоочисник отримав свою назву від українського полку «Azov», суперечливої військової сили, яка нібито була пов’язана з неонацистською ідеологією в минулому. Це не перший раз, коли зловмисники намагаються підставити дослідників безпеки для свого шкідливого програмного забезпечення. Джерело