

Повідомляється, що Федеральне бюро розслідувань США (ФБР) розслідує зловмисну кіберактивність у мережі відомства. Федеральне правоохоронне агентство заявляє, що вже виявило «окремий інцидент» і працює над розкриттям його масштабів і загального впливу.
«ФБР знає про інцидент і працює над отриманням додаткової інформації», — повідомили BleepingComputer у внутрішній службі розвідки та безпеки США. «Це одиничний інцидент, який було локалізовано. Оскільки це розслідування, яке триває, ФБР наразі не має жодних коментарів».
CNN вперше повідомив у п’ятницю, що це був хакерський інцидент із залученням комп’ютерної системи ФБР у Нью-Йорку, яка використовується для розслідування сексуальної експлуатації дітей. Представник ФБР не був доступний для коментарів, коли BleepingComputer звернувся раніше сьогодні, щоб попросити більше деталей.
У листопаді 2021 року сервери електронної пошти ФБР також було зламано для розповсюдження спаму, що видає себе за попередження ФБР про «складну ланцюгову атаку». Після злому зловмисники розіслали десятки тисяч таких спам-повідомлень кількома хвилями з eims@ic.fbi.gov, законної електронної адреси, пов’язаної з правоохоронним корпоративним порталом ФБР (LEEP).
Хоча ці електронні листи досягли щонайменше 100 000 поштових скриньок, згідно з некомерційною SpamHaus, яка займається відстеженням спаму, це була дуже скромна оцінка, оскільки кампанія «потенційно була набагато, набагато більшою».
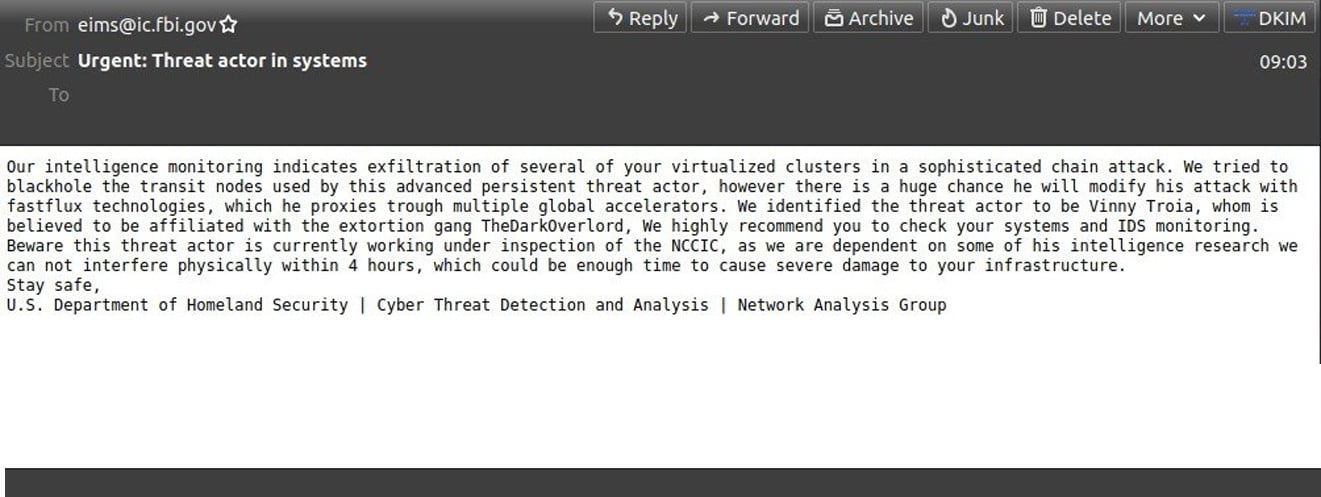
«ФБР відомо про неправильну конфігурацію програмного забезпечення, яка тимчасово дозволила актору використовувати портал правоохоронних органів (LEEP) для надсилання підроблених електронних листів. LEEP — це ІТ-інфраструктура ФБР, яка використовується для зв’язку з нашими державними та місцевими партнерами з правоохоронних органів», — йдеться у повідомленні ФБР. сказав у той час.
«Хоча незаконний електронний лист надійшов із сервера, яким керує ФБР, цей сервер був призначений для надсилання сповіщень для LEEP і не був частиною корпоративної служби електронної пошти ФБР. Жодна особа не змогла отримати доступ або скомпрометувати будь-які дані чи ідентифікаційну інформацію в мережі ФБР».