
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Новини»Компанії»Google відбила найпотужнішу DDoS-атаку в історії
    Компанії

    Google відбила найпотужнішу DDoS-атаку в історії

    ВолодимирBy Володимир10.10.2023Коментарів немає2 Mins Read
    Facebook Twitter Email Telegram Copy Link

    Google відзвітувала про успішно відбиту в минулому серпні найпотужнішу DDoS-атаку в історії — її інтенсивність склала 398 млн запитів на секунду, що в 7,5 раза потужніше за антирекорд, встановлений торік. У рамках шкідливої ​​кампанії було також відзначено нові методи злому сайтів та сервісів.

    У новій серії DDoS-атак використовувалася нова техніка Rapid Reset, яка ґрунтується на мультиплексуванні потоків — найважливішій функції протоколу HTTP/2. Інтенсивність атаки досягала значення 398 млн запитів на секунду, тоді як торішній рекорд становив «всього» 46 млн запитів на секунду. Для порівняння, протягом цієї двохвилинної атаки генерувалося більше запитів, ніж прочитали статті «Вікіпедії» за весь вересень 2023 року.
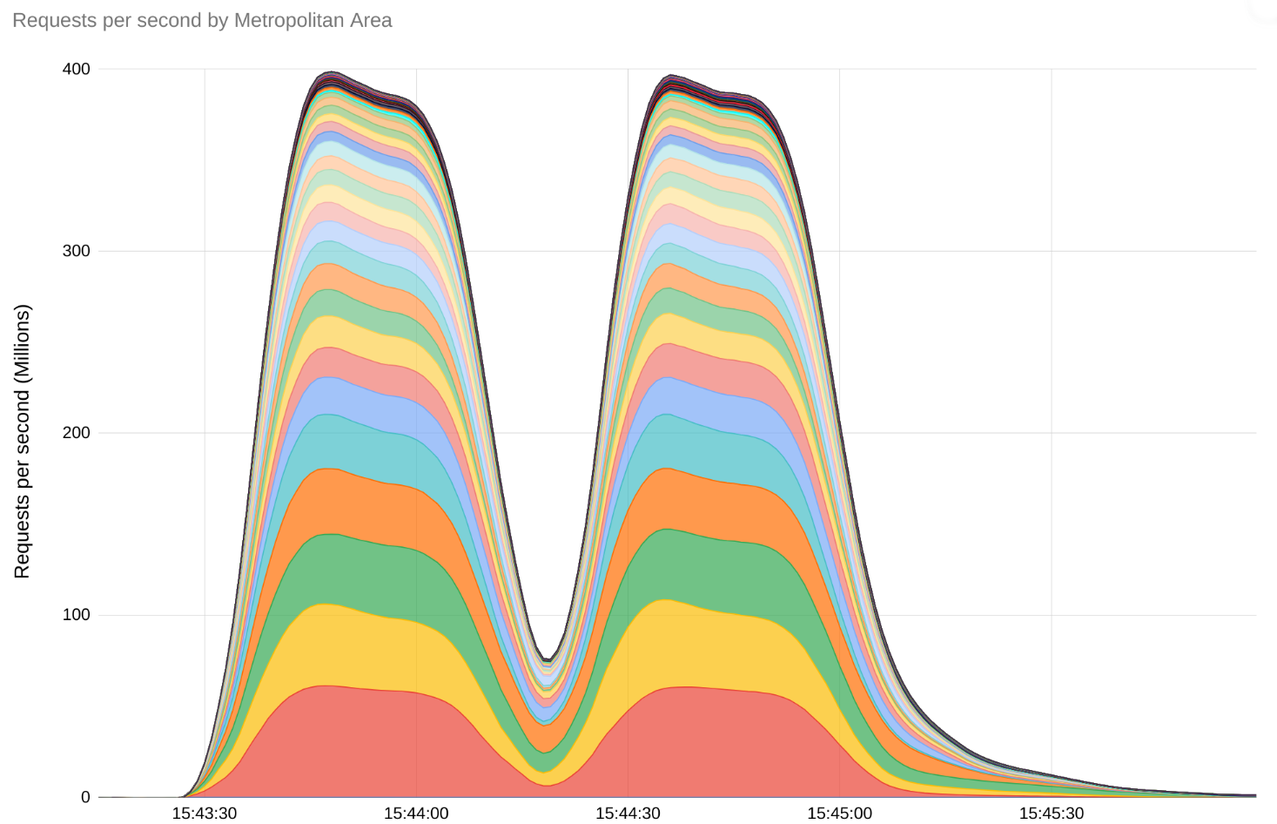
    Google пом’якшив DDoS-атаку, яка досягла піку в 398 мільйонів запитів на секунду

    Остання хвиля атак почалася наприкінці серпня і триває до сьогодні — вона націлена на найбільших постачальників інфраструктурних ресурсів, включаючи сервіси Google, мережу Google Cloud та клієнтів Google. Підприємства вдалося зберегти працездатність сервісів рахунок глобальної інфраструктури розподілу навантаження. Google скоординувала зусилля з галузевими партнерами, що допомогло встановити механізми атак та спільними зусиллями розробити заходи щодо пом’якшення наслідків.

    Під час відбиття атаки було виявлено вразливість протоколу HTTP/2, якій привласнили номер CVE-2023-44487 з рейтингом 7,5 бала з 10 — ця вразливість допомогла зловмисникам реалізувати техніку Rapid Reset. Щоб обмежити вплив цього вектора атаки, Google рекомендує адміністраторам серверів з підтримкою протоколу HTTP/2 переконатися, що встановлені патчі, що закривають вразливість CVE-2023-44487. Джерело

    Читайте також

    Google оновлює ШІ-пошук: джерела, новини та автори отримають більше видимості

    16.10.2026

    Apple готує другу презентацію в жовтні: які новинки покажуть

    15.10.2026

    Apple пояснила, чи з’явиться ШІ Siri на старих HomePod

    15.10.2026

    Останні

    NASA дослідить гігантську діру на Місяці: під поверхнею може ховатися величезна печера

    17.10.2026

    Дослідження показало, як алкоголь може запускати руйнівні процеси в мозку

    17.10.2026

    Пілот F-22 уперше керував дроном Fury з кабіни винищувача

    17.10.2026

    Моніторинг цукру без проколів пальця допоміг покращити контроль діабету другого типу

    17.10.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.