

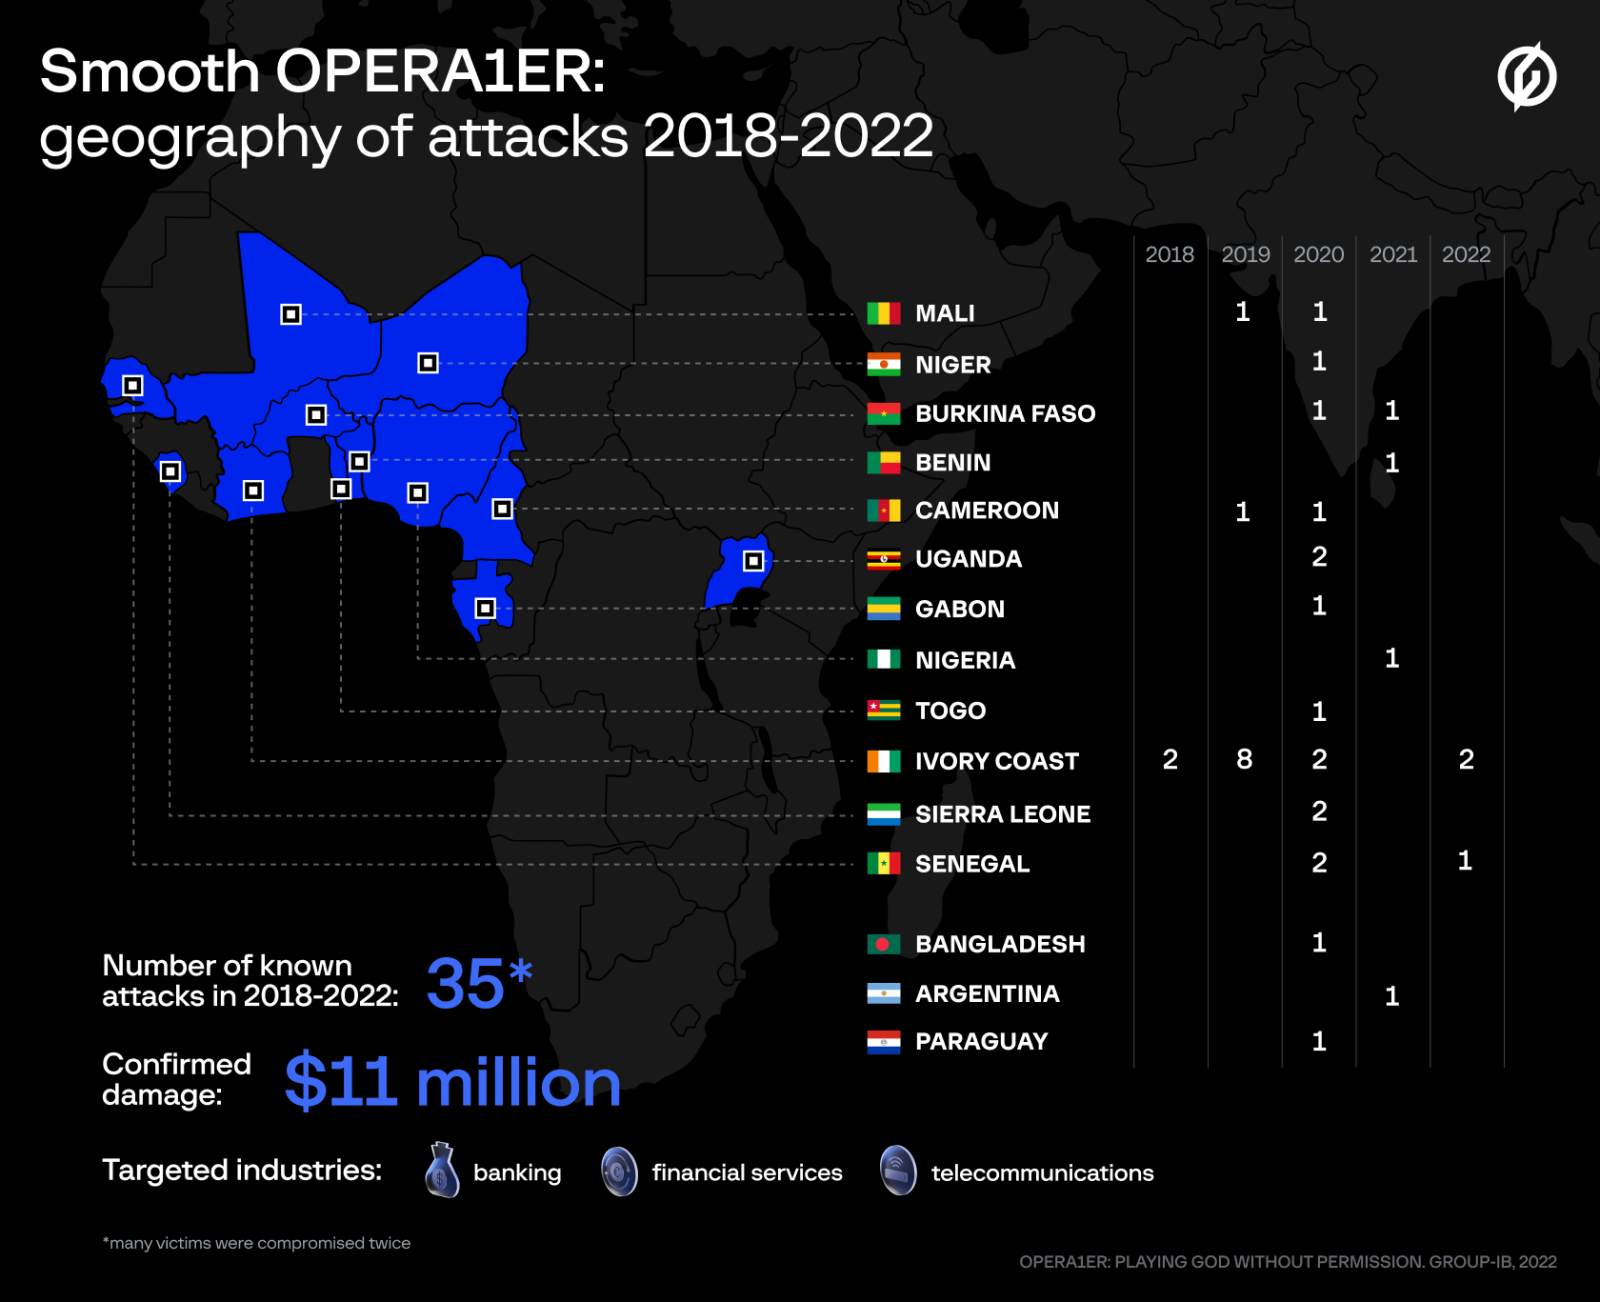
Група загроз, яку дослідники називають OPERA1ER, вкрала щонайменше 11 мільйонів доларів у банків і постачальників телекомунікаційних послуг в Африці за допомогою стандартних інструментів злому. У період з 2018 по 2022 рік хакери здійснили понад 35 успішних атак, приблизно третина з них була здійснена у 2020 році.
Аналітики Group-IB, які співпрацюють із відділом CERT-CC в Orange, відстежували OPERA1ER з 2019 року та помітили, що минулого року група змінила свої методи, тактику та процедури (TTP). Стурбована можливістю втрати слідів загрози, компанія з кібербезпеки чекала, поки група знову з’явиться, щоб опублікувати оновлений звіт. Цього року Group-IB помітила, що хакери знову проявили активність.
Деталі атаки OPERA1ER
Хакерська група складається з франкомовних членів, які, як вважають, працюють з Африки. Крім компаній в Африці, банда також вразила організації в Аргентині, Парагваї та Бангладеш.
OPERA1ER покладається на інструменти з відкритим вихідним кодом, зловмисне програмне забезпечення та такі фреймворки, як Metasploit і Cobalt Strike, щоб зламати сервери компанії. Вони отримують початковий доступ за допомогою фішингових електронних листів із популярними темами, як-от рахунки-фактури чи сповіщення про доставлення поштою.
Електронні листи мають вкладення, які доставляють шкідливе програмне забезпечення першої стадії, серед якого Netwire, bitrat, venomRAT, AgentTesla, Remcos, Neutrino, BlackNET і Venom RAT. У Group-IB також кажуть, що хакери поширювали сніфери паролів і дампери. За словами дослідників, OPERA1ER може проводити від трьох до дванадцяти місяців у скомпрометованих мережах, і іноді вони атакують ту саму компанію двічі.
Дослідники кажуть, що отримавши доступ до мережі жертви, хакери також можуть використовувати інфраструктуру як опорну точку для інших цілей. Group-IB каже, що загроза створює «високоякісні» фішингові електронні листи, написані французькою мовою. У більшості випадків повідомлення видають себе за державну податкову службу або агента з наймання з Центрального банку держав Західної Африки (BCEAO). Джерело