

 В начале октября была обнаружена серьезная уязвимость в популярном норвежском браузере Opera. Она стала широко известна пару дней назад после того, как ее жертвами стали популярнейшие сайты Рунета, в том числе rutracker.org. Суть ошибки основывается на недокументированной обработке тега img. Злоумышленник может поставить ссылку на подконтрольный ему сервер, а затем подменить заголовок по запросу на эту картинку, вызвав тем самым перенаправление на поддельный фишинговый сайт. Из всех популярных браузеров только Opera делает перенаправление, в чем легко можно убедиться, загрузив, например, вот эту тестовую страницу в разных браузерах.
Тег img широко применяется на очень многих сайтах. Например, его использование разрешено в комментариях LiveJournal, на форумах phpbb, а в почте Mail.ru письма, содержащие такие картинки, загружаются по умолчанию. Таким образом, чтобы, например, “увести” почту, злоумышленнику достаточно отправить письмо, в коде картинки которого будет содержаться перенаправление на поддельный сайт Mail.ru с просьбой ввести данные учетной записи. Как только получатель откроет такое письмо в Opera, мгновенно будет выполнена переадресация без всяких уведомлений со стороны браузера.
Несмотря на то, что данная ошибка стала широко известна и уже применяется злоумышленниками на самых разных сайтах Рунета, Opera Software не спешит устранять “дыру” в программе. Более того, согласно комментариям разработчиков, часть которых озвучил российский представитель Opera Software Илья Шпаньков, проблема является результатом ошибок не в браузере, а на сайтах, и в данном случае разработчики не видят никакой уязвимости.
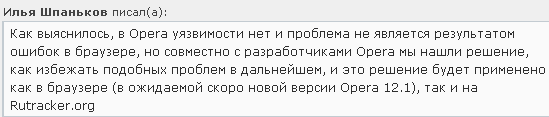
В то время как Google назначает крупные гонорары для тех, кто обнаруживает уязвимости в браузере Chrome, команда норвежских программистов не только открещивается от данной проблемы, но и затягивает с ее окончательным решением. И это — несмотря на активные сигналы со стороны сообщества пользователей. Пока ошибка работы браузера устранена только в тестовой сборке Opera 12.1 build 1639, и до выхода финальной версии 12.1 пользователям остается быть начеку и постоянно поглядывать в адресную строку. Или же использовать другой браузер.