


Компании IBM и Lenovo выпустили предупреждения для своих клиентов, сообщив, что логистическая цепочка систем хранения данных Storwize была скомпрометирована на одном из этапов, в результате чего USB-накопители, которые поставляются в комплекте с устройствами, «из коробки» заражены малварью.
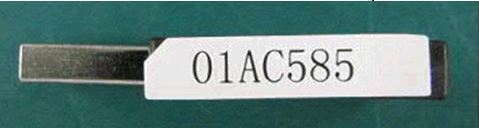

По данным компаний, заражению подверглись USB-накопители с номером партии 01AC585, использующиеся для инициализации устройств:
- IBM Storwize V3500 — 2071 модели 02A и 10A;
- IBM Storwize V3700 — 2072 модели 12C, 24C и 2DC;
- IBM Storwize V5000 — 2077 модели 12C и 24C;
- IBM Storwize V5000 — 2078 модели 12C и 24C.
Сообщается, что IBM Storwize, чей серийный номер начинается с «78D2», вне опасности.
Хотя производители заявляют, что «вредоносный файл никак не влияет на целостность и производительность систем хранения», это утверждение верно лишь в том случае, если пользователь не запустит малварь вручную. Дело в том, что во время работы с процедурой инициализации малварь лишь копируется во временную директорию, но не выполняется.
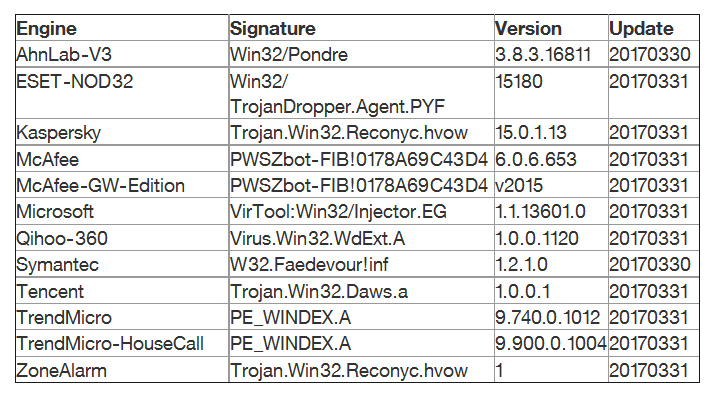
Обнаруженный на флешках вредонос не нов: антивирусные продукты определяют его как Win32/Pondre, VirTool:Win32/Injector.EG, W32.Faedevour!inf и так далее. Согласно Virus Total, в конце марта 2017 года эту малварь без проблем обнаруживали 57 из 61 антивирусных продуктов.
Представители Lenovo рекомендуют клиентам уничтожить зараженные накопители. Если же пользователь уже успел задействовать флешку в работе, накопитель рекомендуется проверить антивирусом, а затем изолировать или удалить малварь.
Также вредоноса можно удалить вручную: для этого понадобится очистить директорию %TMP%\initTool в Windows или /tmp/initTool в случае Mac или Linux. Взято с xakep.ru