

Групі вчених з Університету Іллінойсу в Урбана-Шампейн вдалося розробити новий спосіб крадіжки конфіденційних даних через кільцеву шину (Ring Interconnect) процесорів Intel. Дослідники створили кілька експлойтів, а також протестували загальний хід атаки на процесорах Intel Coffee Lake і Intel Skylake. Більш докладні дані про виконану роботу вони представлять на конференції з інформаційної безпеки USENIX, яка відбудеться в серпні цього року.
Кілька років тому були виявлені архітектурні уразливості Meltdown і Spectre, що зачіпають багато сучасних CPU з блоком передбачення розгалужень, які дозволяють отримати доступ до захищеної інформації. Нова техніка робить можливим отримання даних про роботу процесора з пам’яттю в додатках, а також дозволяє відстежувати інформацію про час натискання клавіш і визначення вводяться з клавіатури даних.
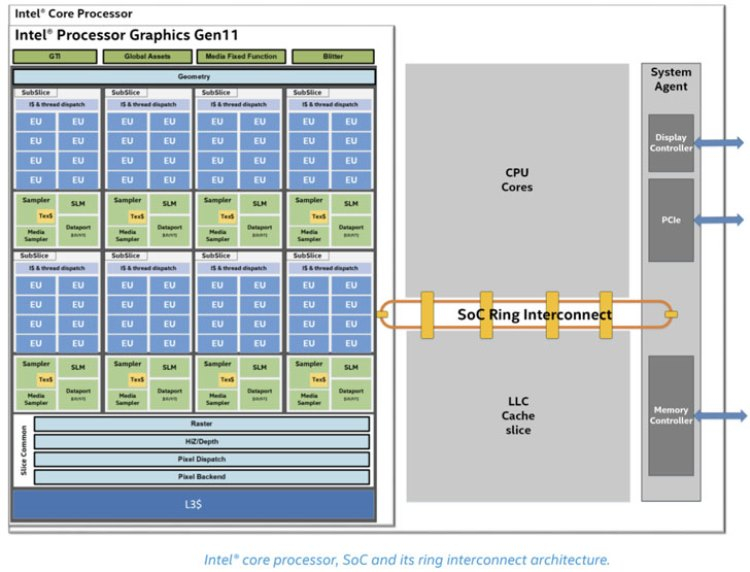
Розроблена дослідниками техніка націлена на кільцеву шину, використовувану для зв’язку процесорних і графічних ядер, а також кеша останнього рівня і північного мосту. Техніка заснована на тому, що кільцева шина має обмежену пропускну здатність, через що операції з пам’яттю в одному процесі викликають затримки доступу до пам’яті інших процесів. Це може дозволити зловмиснику здійснювати генерацію навантаження, яка буде приводити до затримки доступу до пам’яті в інших процесах, завдяки чому дані затримки можуть використовуватися в якості стороннього каналу отримання конфіденційної інформації.
Згідно з наявними даними, запропонована дослідниками техніка дозволяє відновити окремі біти ключів шифрування при використанні реалізацій RSA і EdDSA, які є вразливими до атак по стороннім каналах. Крім того, атака такого типу може використовуватися для визначення даних про затримки між натисканнями клавіш, які залежать від положення клавіш. Зібрана таким способом інформація може бути проаналізована з метою визначення вводяться з клавіатури даних.