

Компания Palo Alto Networks выявила троян Komplex, который взламывает Mac OS X с помощью PDF-документа, содержащего муляж российской космической программы на 2016-2025 г.г. Palo Alto Networks сообщает о «космическом» трояне для Mac OS X
Американская ИБ-компания Palo Alto Networks сообщает о появлении нового трояна Komplex, рассчитанного на взлом Mac OS X. В начале работы троян загружает на устройство файл в формате PDF под названием roskosmos_2016-2025.pdf.
Документ в файле носит название «Проект Федеральной космической программы России на 2016–2025 годы». В 17-страничном тексте, написанном по-русски, неоднократно упоминается Роскосмос. В связи с этим Palo Alto Networks предполагает, что Komplex был создан для атак на предприятия и учреждения аэрокосмического сектора. Компания не называет конкретное число зараженных компьютеров, но высказывает предположение, что масштабы атаки невелики.
Как действует Komplex
Вредоносная программа попадает в ОС через уязвимость в MacKeeper – пакете «для очистки системы». Через эту уязвимость Mac OS X можно заставить выполнять удаленные команды во время посещения специально созданных веб-страниц. Ссылки на такие страницы приходят на почтовый ящик пользователя.
По словам Райана Олсона (Ryan Olson), эксперта из Palo Alto Networks, троян Komplex совершенно безвреден, пока пользователь не решит ознакомиться с «российской космической программой», присланной ему на ящик. При открытии файла на устройстве запускается выполнение вредоносного скрипта.
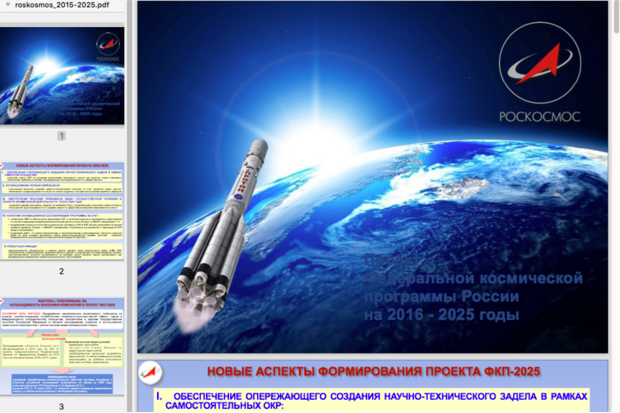
PDF «Проект Федеральной космической программы России на 2016–2025 годы», загружаемый трояном Komplex
Внедрившись в ОС, Komplex похищет данные пользователя и передает их на удаленный сервер, а также выполняет команды, отданные с этого сервера. В частности, троян отправляет на командный сервер информацию о версии Mac OS X, имени пользователя и процессах, протекающих на пораженном устройстве.
Кроме того, Komplex способен загружать на компьютер дополнительные вредоносные программы, в том числе для удаления данных. Впоследствии эти программы запускаются автоматически при загрузке ОС, но остаются пассивными, если устройство не подключено к интернету. Однако как только компьютер получает ответ на HTTP-запрос в систему Google, вредоносное ПО связывается с C2-сервером и начинает работу.
Возможные авторы трояна
Palo Alto Networks высказывает предположение, что Komplex был создан группой русскоязычных хакеров под названием Fancy Bear. Компания утверждает, что код Komplex имеет сходство с кодом трояна Carberp, который использовался для взлома почтовых ящиков американских политиков в июне 2016 г. Кроме того, домены apple-iclouds.net и itunes-helper.net, которые использует Komplex, фигурируют в расследовании других атак, приписываемых русским хакерам.
Распространенные трояны для Mac OS X
Эффективные трояны для Mac OS X – явление редкое. Тем не менее, в феврале 2014 г. «Лаборатория Касперского» обнаружила троян Careto, способный заражать все популярные ОС, в том числе Windows, Mac OS X, Linux, iOS и Android.
В марте 2016 г. та же Palo Alto Networks сообщила об обнаружении первой полностью рабочей программы-вымогателя для семейства операционных систем Apple OS X. Вымогатель, который получил название KeRanger, распространялся в дистрибутиве торрент-клиента Transmission 2.9.
В августе 2016 г. компания Eset нашла в торрент-клиенте Transmission еще один вредоносный код, получивший название Keydnap. Распространение трояна происходило посредством вложений в электронных письмах и приложений, загруженных из непроверенных источников.
В июле 2016 г. появился троян Eleanor, выдававший себя за утилиту EasyDoc Converter. Троян подключал Mac к анонимной сети Tor, через которую хакер мог полностью контролировать компьютер, включая встроенную веб-камеру. Взято с http://cnews.ru