
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Новини»Інтернет»Зафиксирована масштабная кампания по распространению вредоносной рекламы
    Інтернет

    Зафиксирована масштабная кампания по распространению вредоносной рекламы

    ВолодимирBy Володимир16.03.20167 коментарів2 Mins Read
    Facebook Twitter Email Telegram Copy Link

    Эксперты компаний Trend Micro, Trustwave и Malwarebytes забили тревогу практически одновременно. Вредоносная реклама добралась сразу до ряда крупных сайтов, в числе которых портал Microsoft MSN и сайты New York Times, BBC, AOL, Comcast Xfinity, NFL, Realtor, Weather Network, The Hill и Newsweek. Главный ИБ-исследователь Malwarebytes Джером Сегура (Jérôme Segura) пишет, что вредоносная кампания начиналась с малого, но уже в минувшее воскресенье достигла своего пика. Перед этой масштабной атакой исследователи наблюдали затишье в сфере вредоносной рекламы, длившееся пару недель.

    «Первые пару дней, пока кампания еще не набрала обороты, мы наблюдали распространение эксплоит кита RIG, но к воскресенью атака значительно расширилась, и [злоумышленники] перешли на использование Angler», — пишет Сегура.

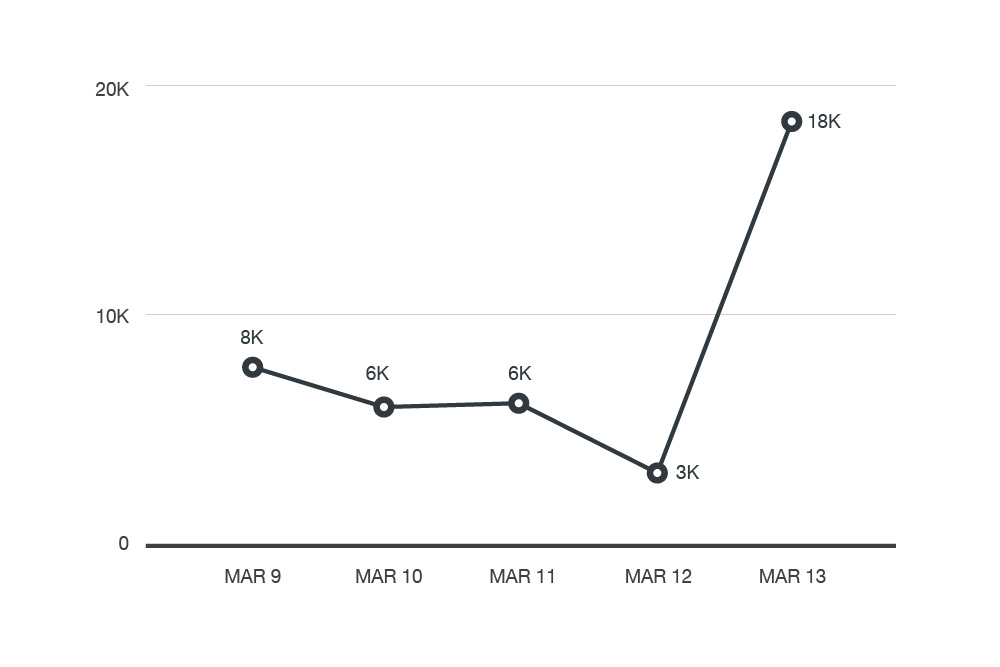
    Trend Micro, в свою очередь, заметили данную проблему в минувший понедельник, 14 марта. Специалисты сообщают, что эксплоит кит распространяет вариацию бэкдора Bedep, который тянет за собой троян TROJ_AVRECON.figure01_anglerekРезкий прирост активности Angler в США Эксперты Trustwave отмечают, что в некоторых отдельных случаях Angler распространяет не Bedep, а шифровальщик TeslaCrypt, хотя Bedep все же превалирует. Вредоносная реклама распространяется сразу четырьмя рекламными платформами: Google, AOL, Rubicon и AppNexus.figure03_anglerekАктивность вредоносных рекламных серверов в последние дни Чтобы не стать очередной жертвой такой вредоносной кампании, эксперты рекомендуют регулярно устанавливать обновления, удалить Silverlight, а также перевести такие плагины, как Flash в режим click-to-play.  Взято с xakep.ru
    Читайте також

    Міф про порятунок Єллоустону: що насправді зробили вовки з екосистемою парку

    14.10.2026

    Найвищий у світі міст перетворюють на центр екстремального туризму

    12.10.2026

    У центральній частині Тихого океану було встановлено температурний рекорд

    09.10.2026

    Останні

    Вчені відкрили новий різновид алмазу, який раніше існував лише в теорії

    15.10.2026

    Дрон Mayhem 10 готують до роботи там, де зв’язок зникає: що змінить нова технологія

    15.10.2026

    Хто має більше шансів стати довгожителем — м’ясоїди чи вегетаріанці: що показало дослідження

    14.10.2026

    WhatsApp дозволив дзвінки без акаунта

    14.10.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.