


Исследователи Symantec обнаружили вредоносную программу, которая копирует приложение Uber для Android и собирает пароли пользователей. К счастью, фишинговая атака не распространена — большинство клиентов сервиса в безопасности. Чтобы похитить информацию пользователя, программа регулярно показывает сообщение с предложением ввести логин и пароль от учётной записи Uber. Если человек вводит эти данные, то злоумышленник получает к ним доступ.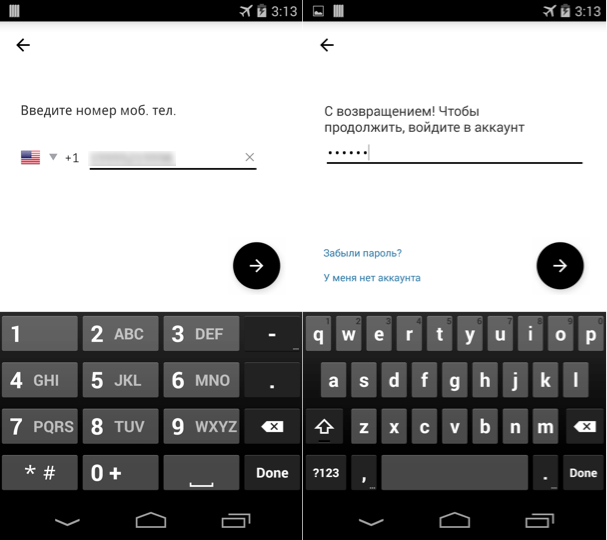 Для сокрытия кражи данных вирус показывает местоположение пользователя, используя ссылки на настоящие сервисы Uber. Поэтому человек не перестаёт сомневаться, что открыл настоящее приложение, а не подделку.
«Чтобы не вызвать у пользователя подозрение, вредоносная программа показывает экран с текущим местоположением человека, что обычно и происходит при использовании настоящего приложения, — рассказал инженер по анализу угроз Symantec Динеш Венкатесан (Dinesh Venkatesan). — Этот случай ещё раз показывает, что разработчики вирусов постоянно ищут новые методики социальной инженерии, которые можно было бы использовать для обмана и кражи данных у ничего не подозревающих пользователей».
Большинство пользователей Uber риску не подвержены. Вирус маскируется под версию приложения Uber, которой нет в Google Play — человек должен загрузить её из стороннего источника. Представитель Symantec предположил, что нарваться на вредоносную программу могут лишь немногие жители русскоговорящих стран. «Поскольку эта фишинговая методика требует сперва скачать вредоносное приложение из стороннего магазина, мы рекомендуем загружать приложения из надёжных источников, — заявил представитель Uber. — Тем не менее, мы хотим защитить и тех пользователей, которые допустили ошибку, поэтому вводим ряд мер безопасности, которые помогут находить и блокировать неавторизированные попытки входа, даже если вы случайно ввели свой пароль».