

Исследователи компании Rapid7 в очередной раз доказали, что большинство «умных» гаджетов на самом деле сложно назвать умными. Эксперты обнаружили ряд неприятных уязвимостей в игрушках компании Fisher-Price, а также детских гаджетах стартапа hereO.

Fisher-Price
В конце 2015 года исследователи в области информационной безопасности раскритиковали интерактивную куклу Hello Barbie, которую можно превратить в идеальный шпионский гаджет. Но, очевидно, говорящая Barbie была лишь первым тревожным звоночком. Похожее решение представила и именитая компания Fisher-Price, выпустив линейку интерактивных плюшевых игрушек. Умные медведи и обезьяны способны общаться с детьми посредством встроенного динамика и самообучаться. Чтобы ускорить процесс обучения, можно подключить плюшевого зверя к сети. Родители при этом могут контролировать происходящее через мобильное приложение.
По словам исследователей, во время общения с серверами Fisher-Price, игрушки используют очень слабый API. Сообщения не проходит должной верификации, что позволяет атакующему сформировать и отправить на сервер запрос, который, по идее, не должен быть обработан, но его обработка все равно происходит. В итоге хакер получает доступ к конфиденциальным сведениям о ребенке, в том числе доступ к его профилю в системе и информации об игрушках, которые привязаны к данному аккаунту. Личные данные включают в себя имя ребенка, дату его рождения и информацию об активном языке. Кроме того, можно видеть статус подключенных к аккаунту игрушек (то есть узнать, играют ли с ними сейчас) и менять его, отключая игрушки от профиля.
Данные проблемы были обнаружены специалистами Rapid7 еще в ноябре 2015 года. Компания Fischer-Price уже выпустила исправление для своих интерактивных игрушек, но сделано это было лишь в середине января текущего года.
hereO
Платформа компании hereO более молода: первые устройства пользователи получили всего месяц назад. В 2014 году стартап hereO успешно собрал сумму, необходимую для начала производства детских гаджетов, на Ingiegogo.
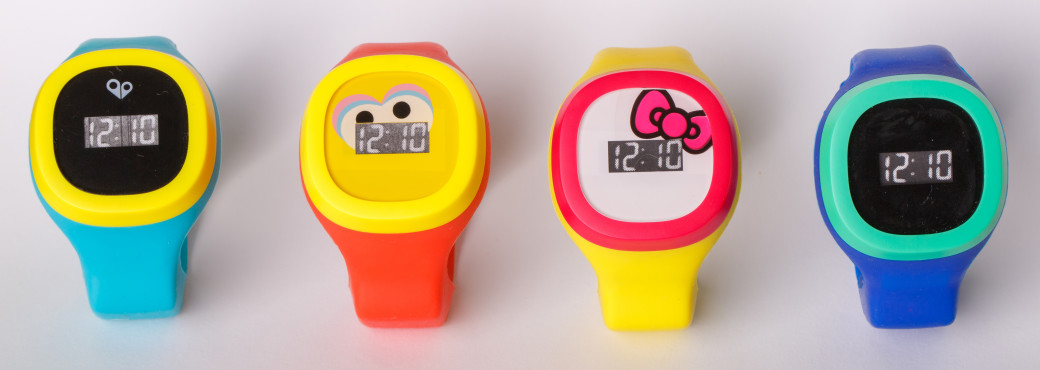
Устройства hereO – это семейство умных часов для самых маленьких, со встроенной функцией GPS-маяка. Девайсы поставляются вместе с мобильным приложением, которое позволяет родителям всегда быть в курсе, где находится их чадо, отслеживая его перемещения.
Как и многие другие IoT-устройства, гаджеты hereO оказались далеки от совершенства. Эксперты Rapid7 обнаружили уязвимость в API веб-сервиса, которая позволяла злоумышленнику добавить себя в «круг семьи» — группу пользователей, члены которой имеют доступ к таким функциям, как геолокация, обмен сообщениями и так далее. Прописав себя в список доверенных лиц, атакующий мог не только отслеживать местонахождение чужого ребенка в режиме реального времени и просматривать лог его перемещений. Хакер также мог отправлять членам группы сообщения и отслеживать местоположение других членов семьи, через GPS их в смартфонах.
Проблема была устранена 15 декабря прошлого года, тогда как баг исследователи Rapid7 нашли еще в октябре 2015 года.
Похоже, недавний скандал, развернувшийся вокруг другого производителя детских гаджетов — компании VTech, ничему не учит производителей. Создавая интерактивные игрушки и гаджеты для маленьких пользователей, компании, похоже, в последнюю очередь думают о безопасности.
«В последние полгода мы наблюдали раскрытие множества уязвимостей в IoT-игрушках, — рассказывает Марк Станислав (Mark Stanislav), специалист Rapid7. — Мы ожидаем, что эта тенденция сохранится, так как на рынке будут появляться все новые игрушки. Я не могу не подчеркнуть, что производителям IoT-игрушек (и производителям IoT-устройств в целом) сейчас крайне важно задуматься о том, что работа над безопасностью должна являться важным этапом процесса разработки».
Взято с Xakep.ru