

Специалисты компании Malwarebytes обнаружили новую мобильную малварь и не сразу сумели понять ее предназначение. Вреднонос скрывается в приложении с секундомером и получил название Android/Trojan.Pawost. Проникнув на устройство пользователя, малварь принимается звонить на незарегистрированные номера. Странное поведение Pawost проявляется сразу после установки приложения. Как только малварь проникла на устройство, в области уведомлений возникает иконка Google Talk. Никакого текста и сообщений это уведомление не несет, так что заметив подобное, пользователю стоит начинать бить тревогу.
 Пустое уведомление
Через несколько минут после установки вредонос принимается звонить на различные номера, используя приложение Google Talk. Хотя малварь осуществляет вызов, экран устройства остается выключенным, так что жертва может ничего не заметить. В целом нет ничего удивительно в том, что малварь связывается с какими-то номерами. Удивительно то, что Pawost звонит на несуществующие номера, не добиваясь никаких результатов. Почти все номера начинаются с последовательности «1-259», но если +1 – это международный префикс США, то телефонного кода 259 в США не существует. 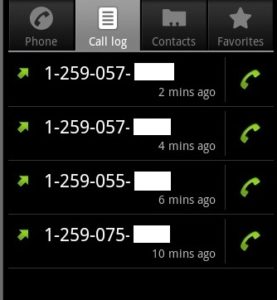 Исследователи Malwarebytes полагают, что авторы вредоноса допустили ошибку, и он должен атаковать совсем не американских пользователей, невзирая на то, что телефонные номера начинаются с «1-259». Так как зловред был обнаружен в составе китайского приложения, исследователи попытались вручную добавить к номерам международный префикс Китая: +86. Эта мера помогла, тест показал, что теперь звонки идут на существующие номера, хотя линия постоянно занята.
Специалисты сообщают, что Pawost также шпионит за своими жертвами. Малварь собирает детальную информацию об устройстве: IMSI коды, номера IMEI, идентификаторы CCID, телефонные номера, данные о версии ОС и установленных на устройстве приложениях. Все собранные данные вредонос шифрует и переправляет на управляющий сервер. Также троян способен отправлять SMS-сообщения на произвольные номера и блокировать входящие сообщения.
По мнению экспертов Malwarebytes, пока Pawost находится в стадии разработки. Авторы трояна явно ориентируются на китайских пользователей, а основная функция малвари: осуществление звонков и отправка SMS-сообщений на платные номера. Данный способ по-прежнему остается одним из простейших вариантов монетизации малвари. Взято с xakep.ru