
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Новини»Інтернет»Зафиксирована масштабная кампания по распространению вредоносной рекламы
    Інтернет

    Зафиксирована масштабная кампания по распространению вредоносной рекламы

    ВолодимирBy Володимир16.03.20167 коментарів2 Mins Read
    Facebook Twitter Email Telegram Copy Link

    Эксперты компаний Trend Micro, Trustwave и Malwarebytes забили тревогу практически одновременно. Вредоносная реклама добралась сразу до ряда крупных сайтов, в числе которых портал Microsoft MSN и сайты New York Times, BBC, AOL, Comcast Xfinity, NFL, Realtor, Weather Network, The Hill и Newsweek. Главный ИБ-исследователь Malwarebytes Джером Сегура (Jérôme Segura) пишет, что вредоносная кампания начиналась с малого, но уже в минувшее воскресенье достигла своего пика. Перед этой масштабной атакой исследователи наблюдали затишье в сфере вредоносной рекламы, длившееся пару недель.

    «Первые пару дней, пока кампания еще не набрала обороты, мы наблюдали распространение эксплоит кита RIG, но к воскресенью атака значительно расширилась, и [злоумышленники] перешли на использование Angler», — пишет Сегура.

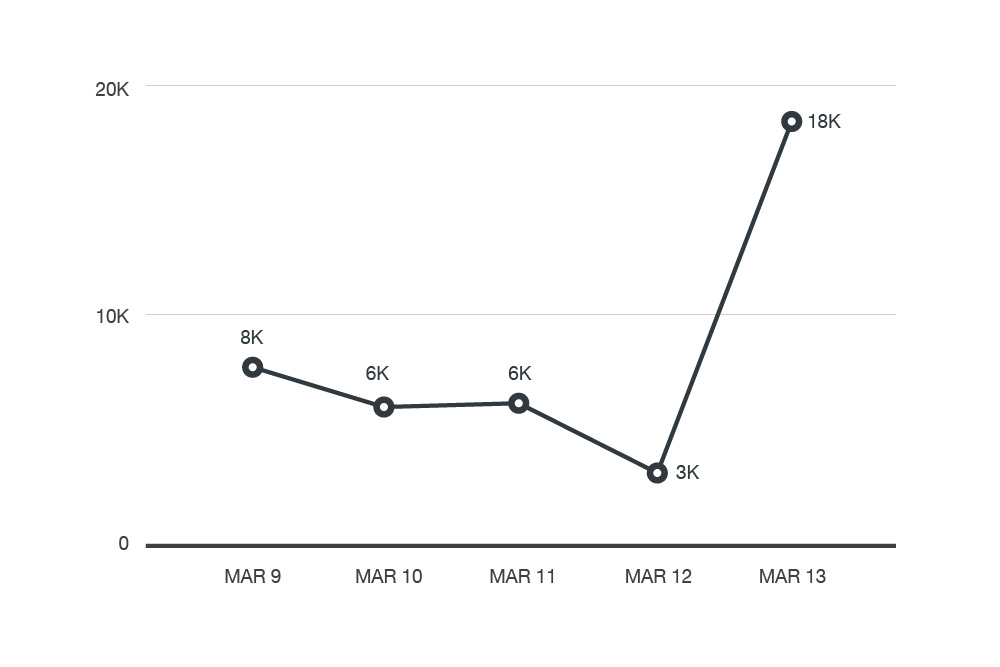
    Trend Micro, в свою очередь, заметили данную проблему в минувший понедельник, 14 марта. Специалисты сообщают, что эксплоит кит распространяет вариацию бэкдора Bedep, который тянет за собой троян TROJ_AVRECON.figure01_anglerekРезкий прирост активности Angler в США Эксперты Trustwave отмечают, что в некоторых отдельных случаях Angler распространяет не Bedep, а шифровальщик TeslaCrypt, хотя Bedep все же превалирует. Вредоносная реклама распространяется сразу четырьмя рекламными платформами: Google, AOL, Rubicon и AppNexus.figure03_anglerekАктивность вредоносных рекламных серверов в последние дни Чтобы не стать очередной жертвой такой вредоносной кампании, эксперты рекомендуют регулярно устанавливать обновления, удалить Silverlight, а также перевести такие плагины, как Flash в режим click-to-play.  Взято с xakep.ru
    Читайте також

    В Україні створили гру, що вчить військової справи

    18.11.2026

    Apple зіткнулася з проблемами авторизації: не працює вхід до облікових записів

    17.11.2026

    Роберт Паттінсон може стати новим Джеймсом Бондом

    16.11.2026

    Останні

    В Україні створили гру, що вчить військової справи

    18.11.2026

    Renault здивована несподівано високим попитом на електромобілі

    18.11.2026

    iFixit розібрала Apple HomeView: пристрій виявився майже неремонтопридатним

    18.11.2026

    Google штучно збільшує кількість переглядів на YouTube

    18.11.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.