
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Новини»Інтернет»Сайты на базе Joomla атакуют до 20 000 раз в день
    Інтернет

    Сайты на базе Joomla атакуют до 20 000 раз в день

    ВолодимирBy Володимир30.12.20154 коментарі2 Mins Read
    Facebook Twitter Email Telegram Copy Link

    Специалисты компании Symantec сообщают, что обнаруженная в середине декабря уязвимость CVE-2015-8562 породила волну атак на ресурсы, работающие под управлением CMS Joomla. Хакеры активно ищут сайты, администраторы которых до сих пор не потрудились установить патч и закрыть уязвимость. В результате сайты на базе Joomla атакуют в среднем 16 000 раз в сутки.

    Time-To-Update

    Информация о новой опасной уязвимости в Joomla была обнародована в середине декабря, и одновременно с этим вышел устраняющий её патч. Первые попытки эксплуатации бага специалисты зафиксировали за два дня до выхода исправления, так как данные о 0day утекли в сеть раньше выхода патча.

    Специалисты Symantec рассказали, что следили за активностью хакеров с самого момента обнаружения бреши. С тех пор количество атак, направленных на обнаружение уязвимых сайтов на базе Joomla, не ослабевает. В среднем за сутки производится порядка 16 000 атак такого рода, но этот показатель поднимался и до 20 000.
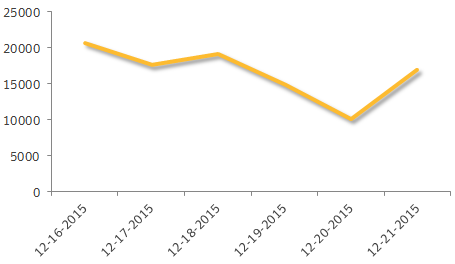
    Chart

    По данным экспертов, злоумышленники ищут уязвимые серверы очень простым методом: рассылают HTTP-запросы и анализируют ответ сервера, в частности, обращают внимание на исполнение функций phpinfo() и eval(chr()).

    0day уязвимость в популярной CMS затрагивает версии Joomla от 1.5 до 3.4 и позволяет удаленное исполнение произвольного кода. Эксплуатируя данную брешь, злоумышленники могут полностью скомпрометировать сервер, а затем, к примеру, использовать его для размещения малвари или другой вредоносной активности.

    Взято с Xakep.ru

    Читайте також

    Samsung готує найбільше оновлення One UI

    18.10.2026

    Оновлення Windows 11 порушило роботу функції для підвищення продуктивності

    18.10.2026

    WhatsApp дозволив дзвінки без акаунта

    14.10.2026

    Останні

    Новий підводний кабель Petal передаватиме дані зі швидкістю до 1 млн Гбіт/с

    18.10.2026

    Вчені розробили тканину з протимікробними властивостями, активованими білим світлом

    18.10.2026

    Mercedes-AMG GLC 53 4MATIC+ представлять 29 жовтня з новим 3,0-літровим двигуном

    18.10.2026

    Samsung готує найбільше оновлення One UI

    18.10.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.