

General Electric розслідує заяви про те, що зловмисник зламав середовище розробки компанії під час кібератаки та вилив нібито вкрадені дані.
General Electric (GE) — американська багатонаціональна компанія з підрозділами в галузі енергетики, відновлюваної енергетики та аерокосмічної промисловості. Раніше цього місяця зловмисник, на ім’я IntelBroker намагався продати доступ до «конвеєрів розробки та програмного забезпечення» General Electric за 500 доларів на форумі хакерів.
Не продавши зазначений передбачуваний доступ, зловмисник знову опублікував повідомлення про те, що тепер вони продають як доступ до мережі, так і ймовірно вкрадені дані.
«Раніше я вказував доступ до General Electrics, однак жоден серйозний покупець насправді не відповів мені чи не звернувся до мене. Зараз я продаю все тут окремо, включаючи доступ (SSH, SVN тощо)», — написав автор погрози в хакерський форум.
«Дані містять багато військової інформації, файлів, файлів SQL, документів тощо, пов’язаних з DARPA».
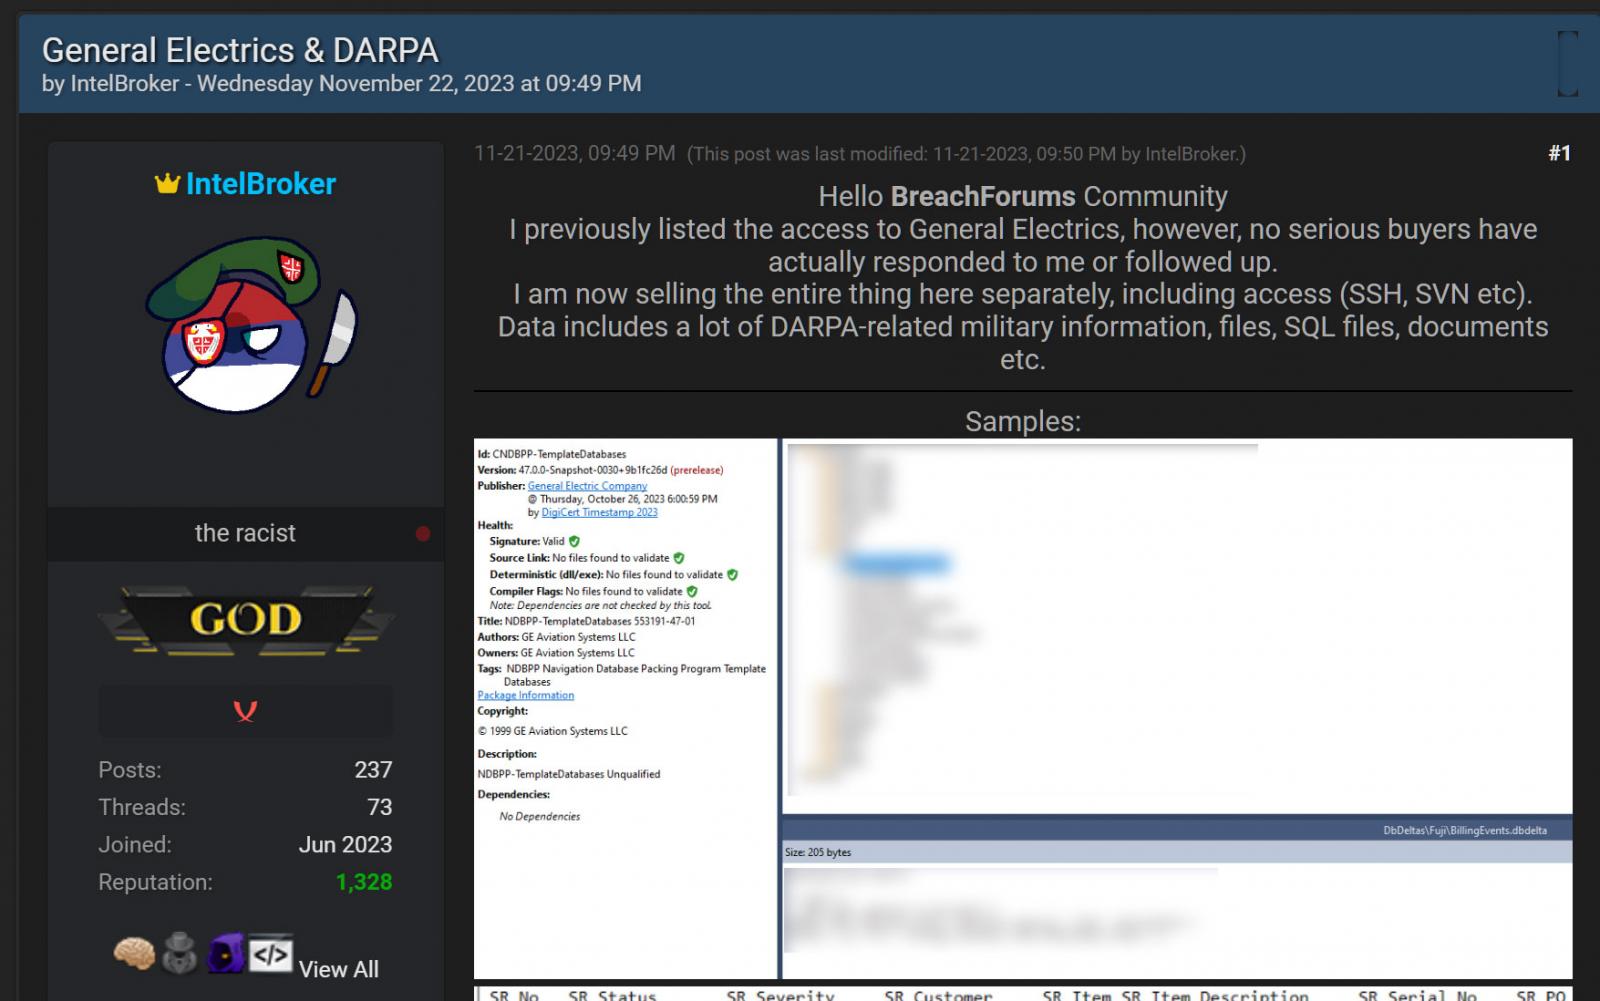
Як доказ порушення, зловмисник поділився скріншотами, на яких вони стверджують, що вони є вкраденими даними GE, включаючи базу даних GE Aviations, яка, здається, містить інформацію про військові проекти. У заяві для BleepingComputer GE підтвердила, що їм відомо про заяви хакера та вони розслідують ймовірний витік даних.
«Ми знаємо про заяви зловмисників щодо даних GE і розслідуємо ці заяви. Ми вживемо відповідних заходів, щоб допомогти захистити цілісність наших систем», — сказав BleepingComputer представник GE.
Хоча злом не підтверджено, IntelBroker є хакером, відомим успішними гучними кібератаками в минулому. Це включає Weee! зловживання продуктовими послугами та крадіжка конфіденційної особистої інформації з програми Health Link округу Колумбія.
DC Health Link — це ринок охорони здоров’я у Вашингтоні, округ Колумбія, яким користуються багато співробітників Білого дому та Палати представників та їхні родини. У березні IntelBroker зламав DC Health Link і заявив, що продав викрадену базу даних, що містить особисту інформацію тисяч людей.
Це порушення призвело до широкого висвітлення в ЗМІ та проведення слухань у Конгресі, щоб дізнатися більше про те, як сталося порушення. Під час слухання Міла Кофман, виконавчий директор Управління обміну медичними виплатами округу Колумбія, пояснила, що дані були розкриті через сервер, який було неправильно налаштовано, щоб вони були доступні в Інтернеті. Джерело