

Зловмисники використовують уразливість «Citrix Bleed», яка відстежується як CVE-2023-4966, щоб націлитися на державні, технічні та юридичні організації в Америці, Європі, Африці та Азіатсько-Тихоокеанському регіоні. Дослідники з Mandiant повідомляють, що чотири поточні кампанії спрямовані на вразливі пристрої Citrix NetScaler ADC і Gateway, а атаки тривають з кінця серпня 2023 року.
Охоронна компанія помітила діяльність після експлуатації, пов’язану з крадіжкою облікових даних і бічним переміщенням, попереджаючи, що експлуатація залишає за собою обмежені судові докази, що робить ці атаки особливо прихованими.
Citrix Bleed
Уразливість Citrix Bleed CVE-2023-4966 була розкрита 10 жовтня як критична помилка, що впливає на Citrix NetScaler ADC і NetScaler Gateway, дозволяючи доступ до конфіденційної інформації на пристроях.
Через тиждень після того, як виправлення стало доступним, Mandiant виявив, що недолік був нульовим днем і активно використовувався з кінця серпня, і хакери використовували його для викрадення існуючих автентифікованих сеансів і обходу багатофакторного захисту.
Зловмисники використовували спеціально створені HTTP-запити GET, щоб змусити пристрій повернути вміст системної пам’яті, який включає дійсний сеансовий файл cookie Netscaler AAA, виданий після автентифікації та після перевірок MFA.
Хакери, які викрадають ці автентифікаційні файли cookie, можуть отримати доступ до пристрою, не виконуючи повторної перевірки MFA.
Citrix послідувала другим попередженням для адміністраторів, закликаючи їх захистити свої системи від поточних атак, які були нескладними та не вимагали жодної взаємодії з користувачем. 25 жовтня дослідники AssetNote випустили перевірку концепції (PoC), яка демонструє, як захопити обліковий запис NetScaler за допомогою крадіжки токенів сесії.
Постійні напади
Mandiant пояснює, що відсутність реєстрації на пристроях ускладнює розслідування використання CVE-2023-3966, вимагаючи брандмауерів веб-додатків (WAF) та інших пристроїв моніторингу мережевого трафіку, щоб реєструвати трафік і визначати, чи був пристрій зловживаний.
Якщо мережа не використовує цей тип моніторингу перед атакою, це запобігає будь-якому історичному аналізу та обмежує дослідників спостереженнями в реальному часі.
Навіть після експлуатації зловмисники залишаються непомітними, використовуючи методи живого за межами землі та звичайні інструменти адміністрування, такі як net.exe та netscan.exe, щоб поєднати їх із щоденними операціями.
Mandiant зміг виявити спроби експлуатації та викрадення сесії за допомогою одного з таких шляхів:
- Аналіз запитів WAF : запити до вразливої кінцевої точки можуть реєструватися інструментами WAF.
- Моніторинг шаблонів входу : невідповідність IP-адреси клієнта та джерела та численні сеанси з однієї IP-адреси, записаної у файлах ns.log, є ознаками потенційного неавторизованого доступу.
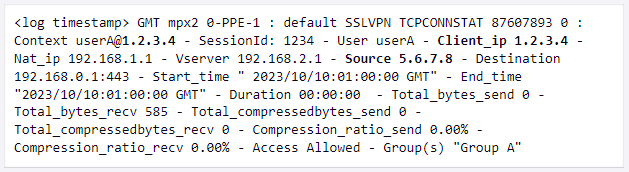
- Кореляція реєстру Windows : кореляція записів реєстру Windows у системах Citrix VDA з даними ns.log дає змогу відстежити походження зловмисника.
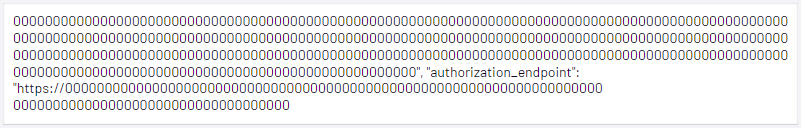
- Перевірка дампа пам’яті : файли дампа ядра пам’яті процесу NSPPE можна аналізувати на предмет незвично довгих рядків, що містять символи, що повторюються, що може вказувати на спроби використання.
Атакувальні голи
Після використання CVE-2023-4966 зловмисники зайнялися мережевою розвідкою, викравши облікові дані облікового запису та переміщаючись убік через RDP.
На цьому етапі зловмисники використовують такі інструменти:
- net.exe – розвідка Active Directory (AD).
- netscan.exe – внутрішній перелік мережі.
- 7-zip – створити зашифрований сегментований архів для стиснення даних розвідки
- certutil – кодувати (base64) і декодувати файли даних і розгортати бекдори
- e.exe і d.dll – завантажуються в пам’ять процесу LSASS і створюють файли дампа пам’яті
- sh3.exe – запустіть команду Mimikatz LSADUMP для отримання облікових даних
- FREEFIRE – новий легкий бекдор .NET, який використовує Slack для керування та контролю
- Atera – Віддалений моніторинг і управління
- AnyDesk – віддалений робочий стіл
- SplashTop – віддалений робочий стіл
Незважаючи на те, що багато з перерахованого вище зазвичай зустрічаються в корпоративному середовищі, їх спільне розгортання може бути ознакою компромісу, а такі інструменти, як FREEFIRE, є явними ознаками порушення.
Дослідники випустили правило Yara, яке можна використовувати для виявлення FREE FIRE на пристрої. Mandiant каже, що чотири суб’єкти загрози, які використовують CVE-2023-4966 у різних кампаніях, демонструють певне збігання на етапі після експлуатації.
Усі чотири широко використовували csvde.exe, certutil.exe, local.exe та nbtscan.exe, а два кластери активності використовували Mimikatz. Застосування доступних оновлень безпеки не усуває наявні порушення, тому потрібна повна реакція на інцидент. Джерело