
Пара фахівців з інформаційної безпеки з Університету Катанії, працюючи з колегою з Лондонського університету, виявили чотири вразливості в одній із найпопулярніших розумних лампочок TP-Link. Давіде Бонавентура, Джампаоло Белла та Серхіо Еспозіто написали статтю, в якій описують випробування розумної лампочки та те, що вони знайшли. Вони опублікували його на сервері препринтів arXiv.
Розумні лампочки, такі як від TP-Link, дозволяють користувачам керувати функціями лампочки за допомогою програми для смартфона. Такі функції включають можливість вибрати колір лампи, запланувати таймер, який вказує, коли її вмикати чи вимикати, і контролювати споживання енергії. Лампочками також можна керувати безпосередньо через Wi-Fi, що означає, що їм не потрібен концентратор або інше обладнання. Саме ця остання функція, яку виявило тріо дослідників, робить лампу вразливою для хакерів.
Під час тестування найпопулярнішої розумної лампочки Tapo, L530E, дослідники виявили, як вони описують, чотири вразливості. Одна з цих уразливостей була описана як дуже серйозна — у лампочки не було можливостей авторизації між нею та пов’язаною програмою. І це дозволило дослідницькій групі під час сеансу тестування видати себе за лампочку, записати пароль, пов’язаний із лампочкою, і звідти керувати її діями.
Друга вразливість, яку команда класифікувала як серйозну, дозволяла сусіднім хакерам автентифікуватися під час виявлення пристрою, щоб отримати секретний код, який використовується для автентифікації. Третьою вразливістю була відсутність випадковості під час шифрування, що робило схему передбачуваною, а четверта вразливість дозволяла команді відтворювати повідомлення, надіслані в і з лампочки.
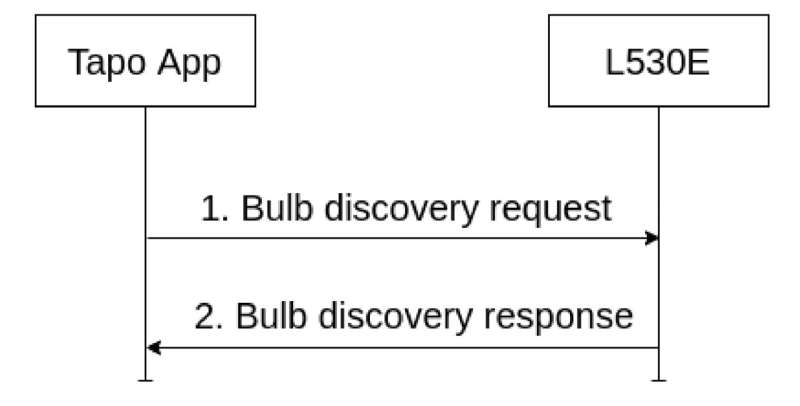
Дослідницьке тріо відзначило, що вразливість, пов’язана з уособленням лампочки, дозволила викрасти інформацію облікового запису Tapo, яка опосередковано могла бути використана для розкриття пароля Wi-Fi, який використовується системою Wi-Fi, з якою була пов’язана лампочка. Як тільки хакери отримають такий пароль, вони зможуть не лише захопити мережу для власного використання, але ймовірно використовувати його для доступу до інших пристроїв у мережі.
Дослідницька група повідомила про знайдене в TP-Link і була повідомлена, що всі виявлені вразливості були усунені та що виправлення ведуться. Джерело