

 Обнаружен новый вариант вредоносной программы MiniDuke, который позволяет управлять атакой через сервис микроблогов Twitter. MiniDuke представляет собой бэкдор – разновидность вредоносного ПО, открывающего атакующим полный доступ к компьютеру жертвы. Его новая версия использует для этого эксплойт к уязвимости CVE-2014-1761, которой были подвержены все версии Microsoft Word 2003-2013 до выхода соответствующего обновления.
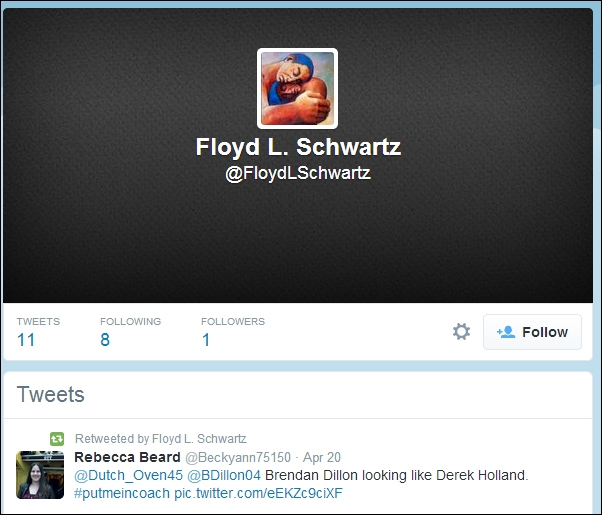
Бэкдор содержит вспомогательный модуль для работы с удаленным сервером через сервис микроблогов Twitter. Для управления вредоносным ПО его авторы используют twitter-аккаунт @FloydLSchwartz. MiniDuke обращается к нему втайне от пользователя и ищет твиты, содержащие тэг «Х)))» (в предыдущей модификации программы – «uri!»).
Обнаружив твит с нужным тэгом, MiniDuke переходит по указанной в посте ссылке и передает данные о жертве на удаленный сервер. Авторы бэкдора получают имя компьютера и домена, код страны IP-адреса, информацию о версии ОС, список установленных антивирусных продуктов, конфигурацию прокси и другие сведения.
Кроме того, бэкдор способен загружать из Сети и запускать на зараженном компьютере новые вредоносные программы.
MiniDuke детектируется антивирусными решениями ESET NOD32 как Win32/SandyEva.G, вредоносный RTF-документ, через который распространяется эксплойт, – как Win32/Exploit.CVE-2014-1761.D.
Эксперты ESET рекомендуют своевременно устанавливать обновления операционной системы и используемого ПО и не открывать подозрительные файлы, даже если это безобидные на вид документы со стандартными расширениями, например, RTF, минимального объема.