
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Новини»Кібербезпека»Хакери з FIN7 стали розсилати шкідливі файли Word для крадіжки даних з Windows-комп’ютерів
    Кібербезпека

    Хакери з FIN7 стали розсилати шкідливі файли Word для крадіжки даних з Windows-комп’ютерів

    ВолодимирBy Володимир07.09.2021Updated:07.09.20214 коментарі2 Mins Read
    Facebook Twitter Email Telegram Copy Link

    Відома кіберзлочинністю угруповання FIN7 організувала нову кампанію з розповсюдження вірусів, засновану на цікавості жертв і їх інтерес до нової платформи Windows 11. Зловмисники розсилають кілька заражених Word-файлів, запуск яких призводить до завантаження в систему шкідливого програмного забезпечення, що дозволяє красти дані жертв.

    Передбачається, що зловмисники розсилають шкідливі Word-файли з червня цього року. Приблизно в цей же час Microsoft випустила першу тестову збірку Windows 11, через що інтерес до нової операційної системи був на високому рівні. Зловмисники вирішили скористатися цим, поширюючи шкідливі файли, які нібито створені в Windows 11. Спосіб поширення таких файлів не розкривається, але, найімовірніше, для цього використовуються фішингові поштові розсилки.

    При запуску такого файлу користувачеві пропонується дозволити редагування і виконання вмісту, що не повинно викликати підозри. Однак ці прості дії призведуть до запуску макросу, довантажувати JavaScript-бекдор, який FIN7 успішно використовує як мінімум з 2018 року. Після завантаження бекдор хакери можуть доставляти в систему інше шкідливе ПЗ, в залежності від поставлених цілей. Ця тактика є досить успішною, оскільки FIN7 приписують крадіжку даних понад 15 млн платіжних карт і спричинювати збитки приблизно в $1 млрд.
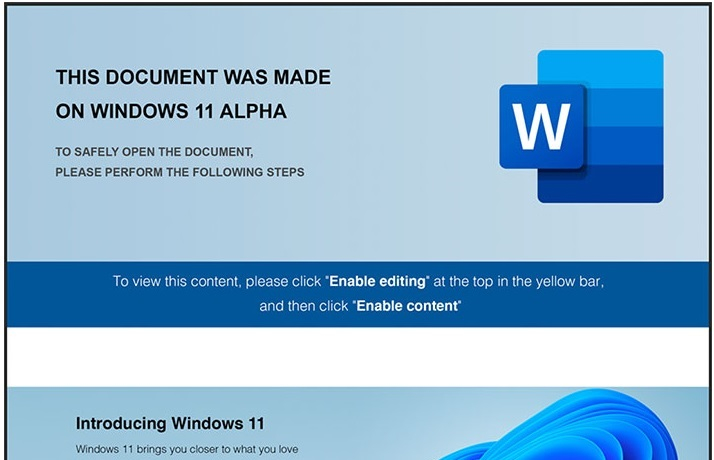
    Изображение: Anomali

    Згідно з наявними даними, угрупування FIN7 діє протягом останніх шести років і в основному націлена на користувачів із США. Джерело зазначає, що у 2018 році правоохоронним органам вдалося заарештувати трьох членів угруповання, а також один «високопоставлений організатор» був затриманий у квітні цього року. Всупереч на це, угруповання продовжує діяти. Джерело

    FIN7

    Читайте також

    Хакери почали використовувати автономні ШІ-агенти для автоматизації кібератак

    17.11.2026

    Підроблена GTA VI заражає комп’ютери та краде облікові дані гравців

    14.11.2026

    Binance попередила власників iPhone про вразливість iOS, яка загрожує криптогаманцям

    12.11.2026

    Останні

    Хуанг хоче повернутися до керівництва NVIDIA, але рада директорів не поспішає

    17.11.2026

    Міжнародні ядерні регулятори попередили про небезпеку масштабного блекауту в Україні

    17.11.2026

    Apple зіткнулася з проблемами авторизації: не працює вхід до облікових записів

    17.11.2026

    Вчені виявили дивний квантовий стан, який існує за кімнатної температури

    17.11.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.