

 Компания “Доктор Веб” предупредила пользователей о появлении вредоносных программ семейства Trojan.OneX, которые при заражении компьютера рассылают спам в крупнейшей в мире социальной сети Facebook, а также через программы-мессенджеры. В настоящее время зафиксировано распространение двух модификаций этого троянца, незначительно различающихся по своим функциональным возможностям. Количество жертв злоумышленников при такой модели распространения может быть крайне велико.
Trojan.OneX.1 ищет в операционной системе запущенные процессы с именами firefox, iexplore и IEXPLORE, при обнаружении полностью встраивается в них и перехватывает функции, отвечающие за отправку сообщений в Facebook.
Trojan.OneX.2 использует для отправки сообщений популярные программы-мессенджеры с помощью процессов pidgin, skype, msnmsgr, aim, icq.exe, yahoom, ymsg_tray.exe, googletalk, xfire.exe. В момент отправки сообщений на инфицированном компьютере блокируется мышь и клавиатура. В отличие от Trojan.OneX.1, Trojan.OneX.2 «умеет» работать с конфигурационными файлами в кодировке Unicode.
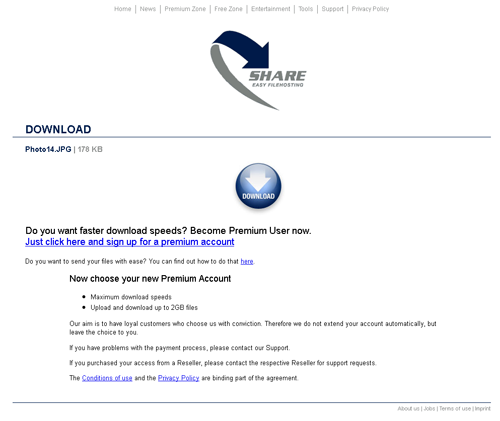
Среди рассылаемых троянцами сообщений распространены ссылки на принадлежащие злоумышленникам поддельные сайты: один из них, в частности, имитирует оформление службы RapidShare. Пользователю предлагают скачать под видом изображения в формате JPEG zip-архив, в котором располагается Photo14.JPG.scr — исполняемый файл (Trojan.Packed.22289), содержащий в себе троянца BackDoor.IRC.Bot.1446. Эта троянская программа не только открывает злоумышленникам доступ к инфицированному компьютеру и способна похищать конфиденциальные данные, но и позволяет выполнять на зараженной машине различные команды, в частности, команду загрузки и установки других приложений.